Was ist bei Rank Math SEO PRO passiert?
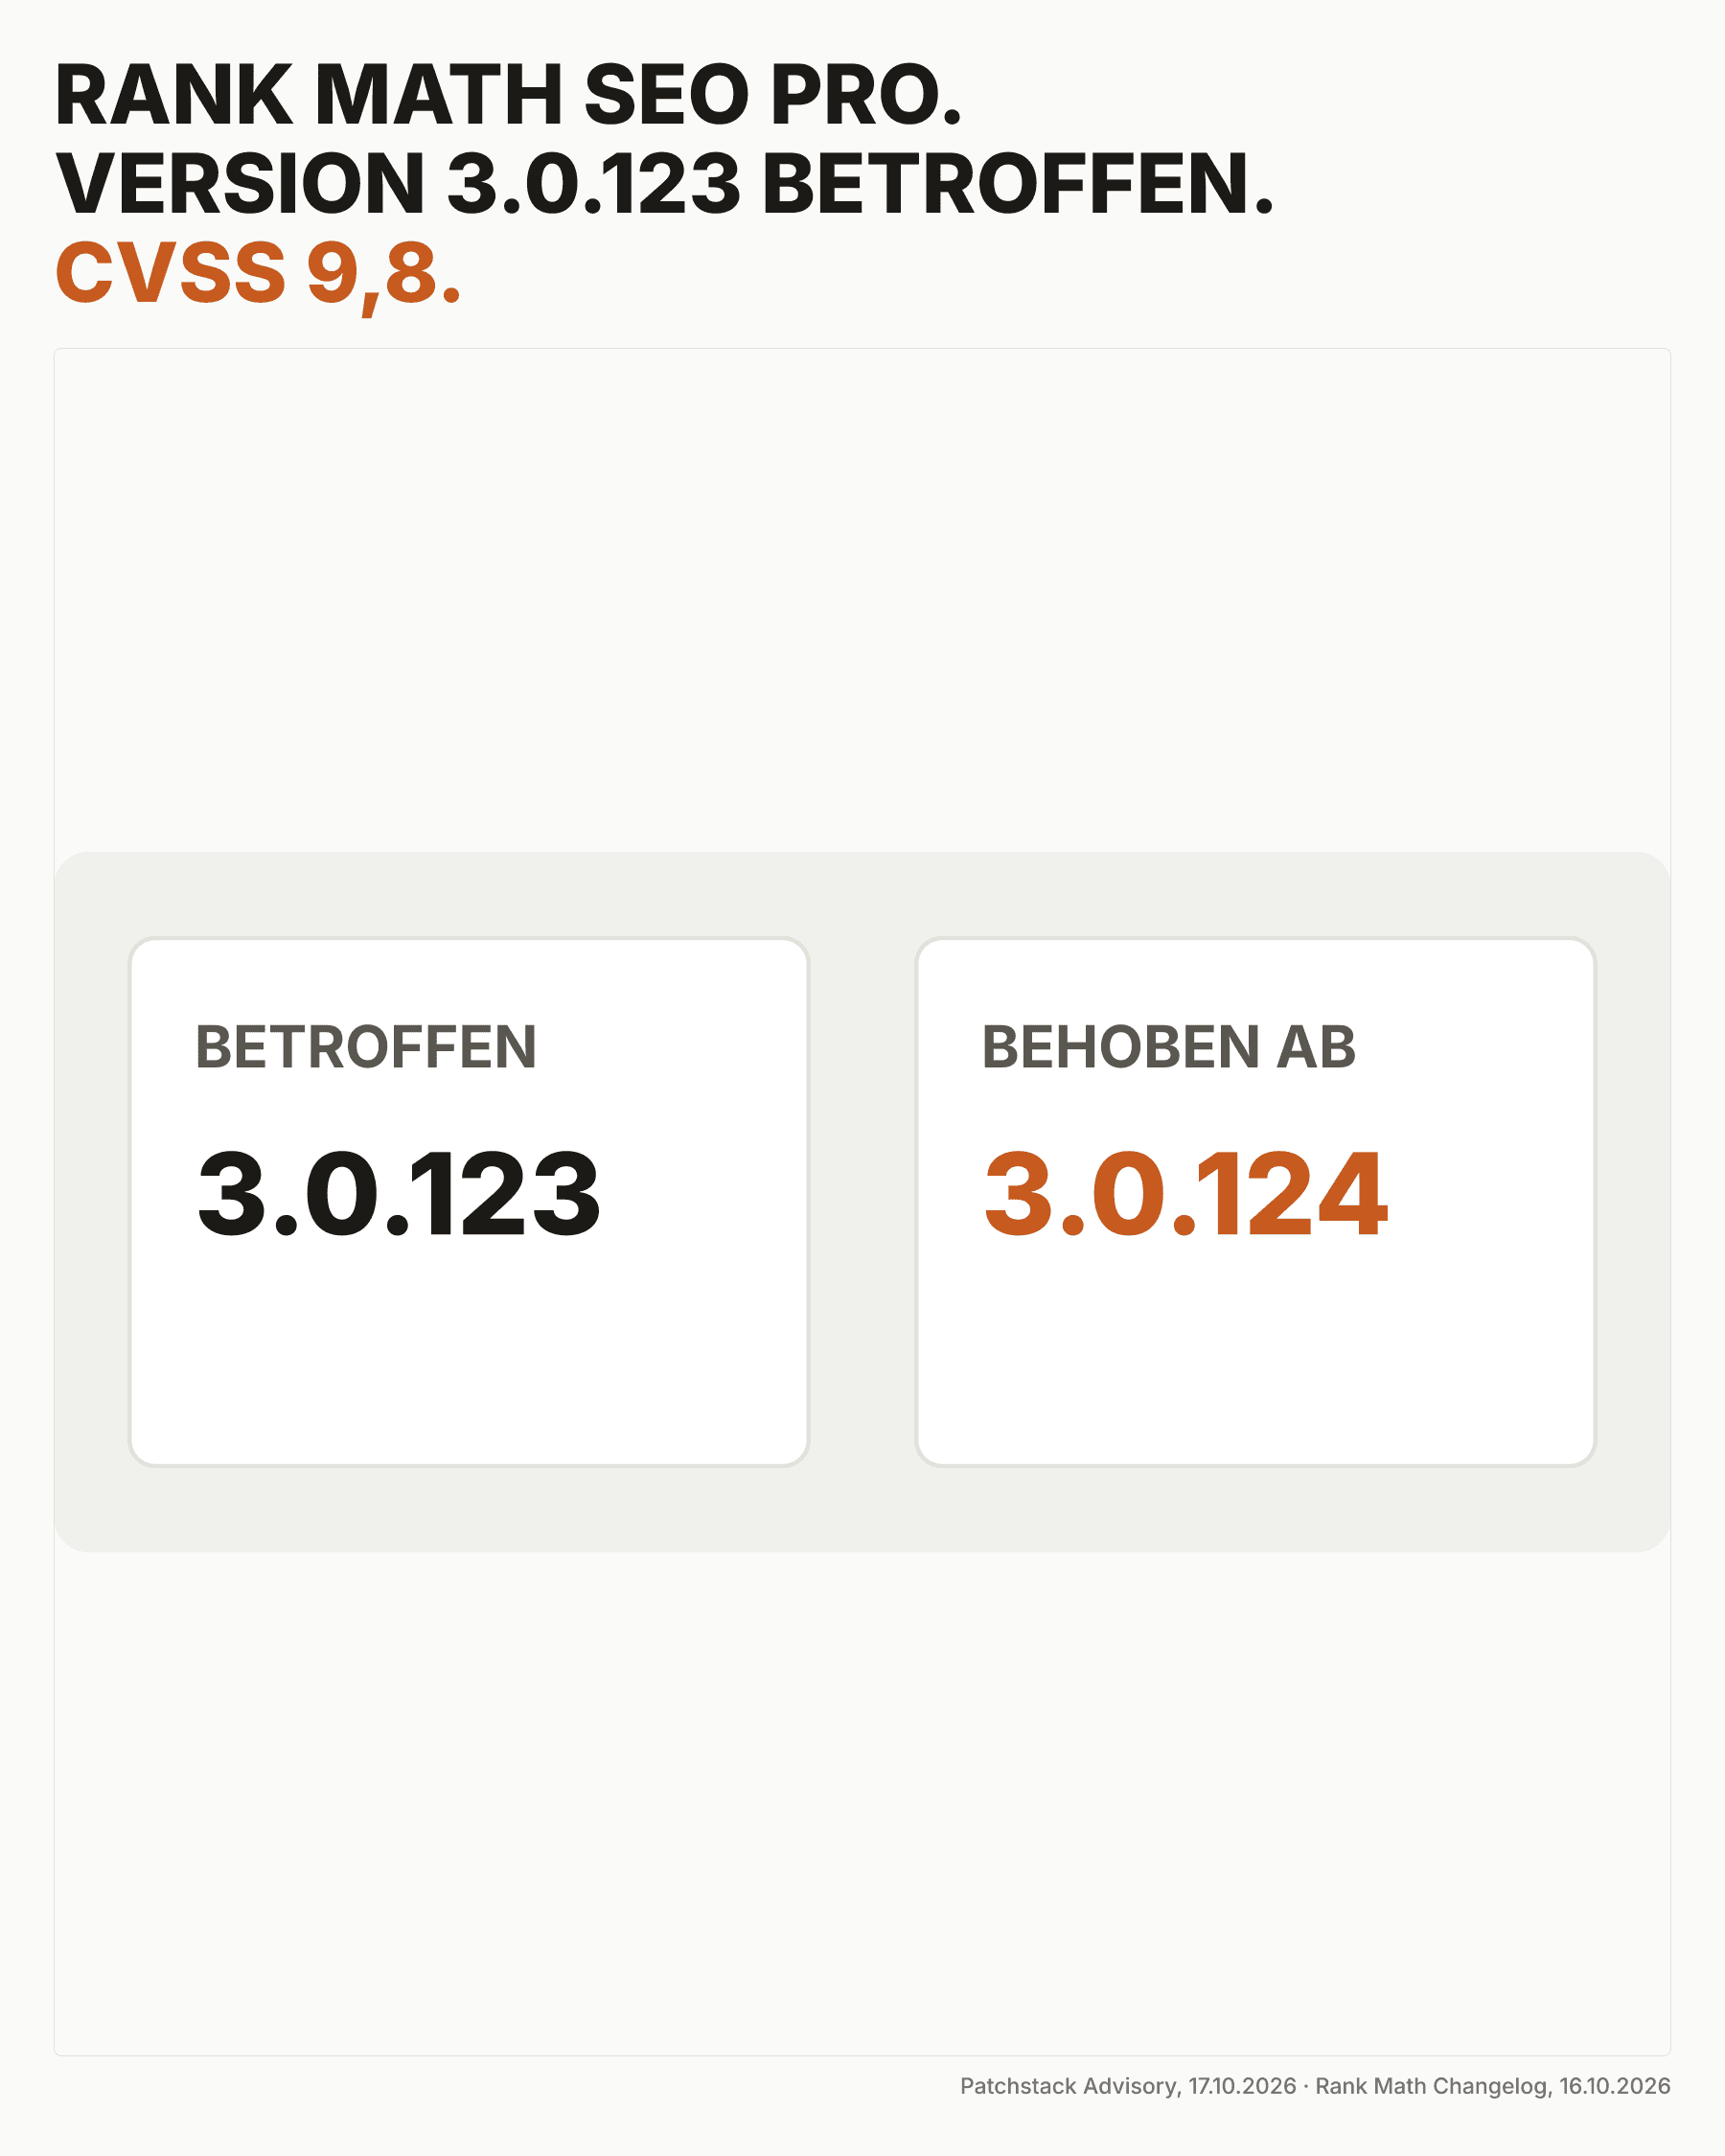
Patchstack meldete am 17. Oktober 2026 eine Backdoor in Rank Math SEO PRO 3.0.123. Nach Angaben des Security Anbieters gelangte der schädliche Code durch einen Angriff auf die Infrastruktur des Herstellers in diese konkrete Version. Patchstack bewertet den Fund mit CVSS 9,8 und empfiehlt Version 3.0.124 oder neuer.
Der offizielle Rank Math PRO Changelog führt Version 3.0.124 mit Datum vom 16. Oktober 2026. In der am 17. Oktober abgerufenen Liste folgt sie direkt auf 3.0.122. Die betroffene Version 3.0.123 ist dort nicht mehr aufgeführt. Für Betreiber zählt deshalb nicht allein die öffentlich sichtbare Versionshistorie, sondern der Stand, der tatsächlich auf der eigenen Website installiert war oder noch ist.
Patchstack beschreibt den Fall als Supply Chain Angriff und nennt keine bekannte aktive Ausnutzung. Der fehlende Nachweis einer Ausnutzung ist keine Garantie für eine saubere Website. Umgekehrt beweist eine installierte Version 3.0.123 allein noch keinen erfolgreichen Angriff. Nötig sind jetzt ein Update und eine nachvollziehbare Prüfung, nicht Panik.
Quelle zur Sicherheitsmeldung: Patchstack Advisory zu Rank Math SEO PRO, abgerufen am 17. Oktober 2026.
Offizieller Versionsstand: Rank Math PRO Changelog mit Version 3.0.124 vom 16. Oktober 2026.
Wer ist betroffen?
Betroffen sind WordPress Websites, auf denen Rank Math SEO PRO in Version 3.0.123 installiert ist oder zwischenzeitlich installiert war. Prüfen Sie aktive und inaktive Plugins sowie Staging Systeme. Entscheidend ist der PRO Eintrag. Eine Installation des kostenlosen Plugins Rank Math SEO allein belegt nicht, dass die betroffene PRO Version vorhanden war.
Auch Websites, die inzwischen 3.0.124 zeigen, brauchen einen kurzen Rückblick: War 3.0.123 zuvor installiert, sollte die Integrität der Installation geprüft werden. Bei mehreren Websites hilft eine zentrale Inventarliste. Sie verhindert, dass wenig genutzte Testsysteme oder inaktive Kopien übersehen werden.
Wie Betreiber andere Plugin Hinweise einordnen, zeigt auch unser Beitrag zur Blocksy Companion Sicherheitslücke.
So prüfen Sie Rank Math in zwei Minuten
Melden Sie sich in WordPress an und öffnen Sie Plugins. Suchen Sie nach Rank Math SEO PRO und lesen Sie die Versionsnummer direkt in der Plugin Zeile ab. Steht dort 3.0.123, ist die gemeldete Version installiert. Zeigt WordPress 3.0.124 oder neuer, ist der schädliche Code laut Advisory in dieser installierten Version nicht mehr enthalten.
Mit WP CLI lässt sich derselbe Check ohne Browser durchführen. Der folgende Befehl liest Status, Version und verfügbares Update aus. Falls der Slug in Ihrer Installation abweicht, listet wp plugin list alle Plugin Namen und Versionen auf. Dokumentieren Sie Website, Zeitpunkt und Ergebnis.
wp plugin get seo-by-rank-math-pro --fields=name,status,version,update,update_version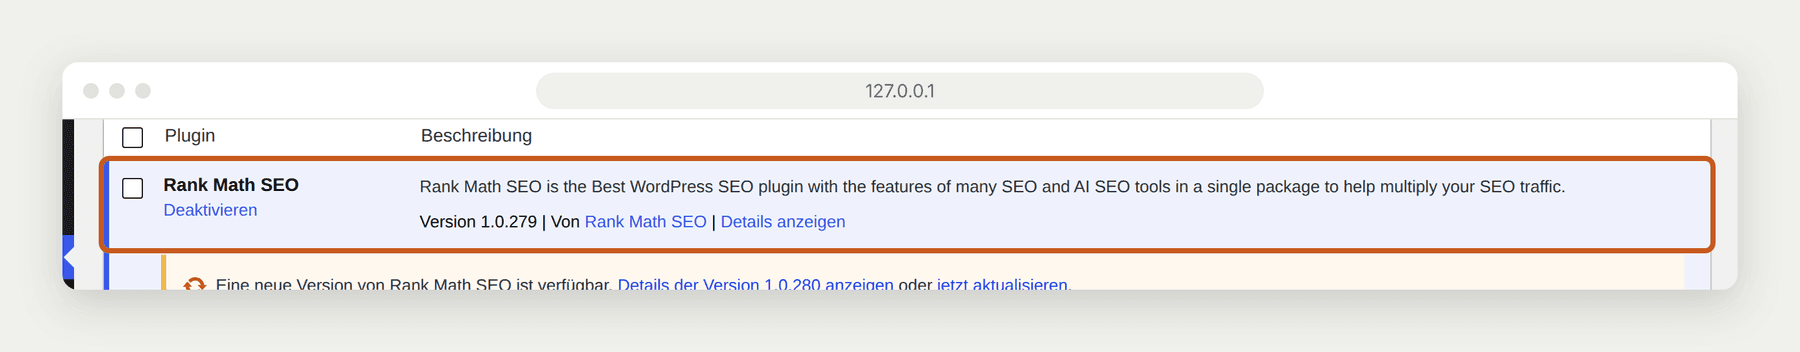
Was ist jetzt zu tun?
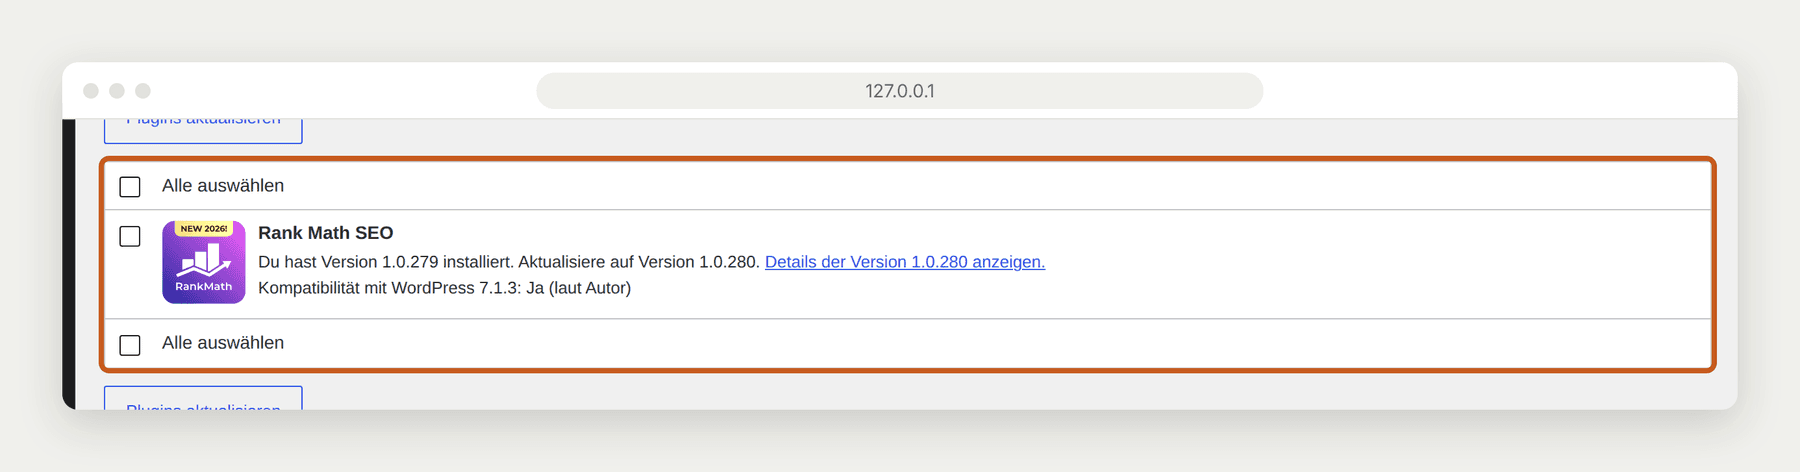
Sichern Sie zuerst Datenbank, Dateien und vorhandene Protokolle. Laden Sie das bereinigte Paket ausschließlich aus Ihrem Rank Math Konto oder über den vorgesehenen Update Weg. Verwenden Sie keine Download Spiegel. Aktualisieren Sie Rank Math SEO PRO auf 3.0.124 oder neuer und kontrollieren Sie anschließend erneut die installierte Version.
War 3.0.123 installiert, reicht die neue Versionsnummer als Abschluss nicht aus. Prüfen Sie WordPress Benutzer mit Administratorrechten, kürzlich geänderte PHP Dateien, Must Use Plugins, geplante Aufgaben und auffällige ausgehende Verbindungen. Vergleichen Sie die Installation nach Möglichkeit mit einem sauberen Paket und werten Sie Webserver sowie Sicherheitsprotokolle für den betroffenen Zeitraum aus. Bei Auffälligkeiten sollte eine forensisch saubere Kopie erhalten bleiben, bevor Dateien bereinigt werden.
Testen Sie nach dem Update wichtige SEO Funktionen: Seitentitel, Sitemaps, Weiterleitungen, Schema Ausgaben und den Editor. Leeren Sie erst danach relevante Caches. So wird aus einem schnellen Sicherheitsupdate ein dokumentierter und funktionaler Abschluss.
- Dateien, Datenbank und Protokolle sichern.
- Rank Math SEO PRO aus einer offiziellen Quelle auf 3.0.124 oder neuer aktualisieren.
- Version erneut prüfen und den Zeitpunkt dokumentieren.
- Administratoren, Dateien, Aufgaben und Protokolle auf unerwartete Änderungen kontrollieren.
- Sitemap, Metadaten, Weiterleitungen und Editor testen.
Für die anschließende Funktionskontrolle hilft unsere Anleitung zur WordPress REST API und typischen Fehlern.
Übergangsmaßnahmen, wenn das Update blockiert ist
Patchstack schreibt ausdrücklich, dass für diesen Supply Chain Fall keine Mitigationsregel bereitgestellt werden kann. Eine Web Application Firewall ersetzt das Update deshalb nicht. Wenn 3.0.124 nicht sofort eingespielt werden kann, sollten Betreiber die betroffene Website nach einer Sicherung möglichst isolieren und den Zugriff vorübergehend beschränken.
Deaktivieren und entfernen Sie die betroffene Plugin Version aus dem erreichbaren Webverzeichnis, wenn der Betrieb das zulässt. Bewahren Sie für eine spätere Prüfung eine geschützte Kopie außerhalb des Webroots auf. Halten Sie diese Übergangsphase so kurz wie möglich und installieren Sie anschließend ein sauberes Paket aus offizieller Quelle.
Sicherheitsupdates als Wartungsaufgabe organisieren
Ein belastbarer Wartungsprozess verbindet Sicherheitsmeldungen mit Inventar, Sicherung, priorisiertem Update, Funktionstest und Abschlusskontrolle. Bei einem Supply Chain Vorfall kommt die Integritätsprüfung hinzu. Dadurch ist jederzeit nachvollziehbar, welche Website wann betroffen war und welche Maßnahmen erfolgt sind.
Wer mehrere WordPress Websites betreibt, sollte Versionsstände zentral erfassen und kritische Hinweise nicht von gelegentlichen Dashboard Besuchen abhängig machen. Wir unterstützen Seitenbetreiber bei Updates, Backups, Monitoring und dokumentierten Prüfungen im Rahmen einer planbaren WordPress Wartung.
Unser Betriebsmodell finden Sie unter WordPress Wartung.
Weitere ruhige Einordnungen für Betreiber stehen im devvibe Magazin.