Was ist passiert?
TeamUpdraft meldet unautorisierten Zugriff auf seine Website am Wochenende des 17. und 18. Oktober 2026. Nach Angaben des Anbieters war die Kundendatenbank einschließlich der Verbindungsschlüssel für UpdraftCentral betroffen. Für Betreiber bedeutet das: Neben dem TeamUpdraft-Konto müssen gegebenenfalls auch die darüber verwalteten WordPress-Websites geprüft werden. Die Plugin-Dateien und Downloads von UpdraftPlus waren laut Anbieter nicht betroffen.
TeamUpdraft hat den Bericht am 20., 21. und 22. Oktober 2026 ergänzt. Am 21. Oktober empfahl der Anbieter auch Premium-Nutzern eine Kontrolle auf ungewöhnliche Aktivitäten, selbst wenn sie UpdraftCentral nie verwendet haben.
Im Update vom 20. Oktober erklärt der Anbieter den Zugriffspfad für geschlossen. Der Widerruf alter Verbindungsschlüssel blockiere diesen Zugangsweg. Die Kontrolle der einzelnen Website bleibt trotzdem notwendig. Ein geschlossenes Einfallstor und ein aktueller Versionsstand sagen allein noch nichts darüber aus, ob zuvor unerwünschte Änderungen erfolgt sind.
Primärquelle: TeamUpdraft-Sicherheitsbericht mit den Updates vom 20. bis 22. Oktober 2026.
Welche Version widerruft die alten Schlüssel?
TeamUpdraft veröffentlichte UpdraftPlus 1.26.13 Free und 2.26.13 Premium am 19. Oktober kurz nach 22:00 BST. Diese Fassungen widerrufen die alten UpdraftCentral-Verbindungsschlüssel. Prüfen Sie deshalb die tatsächlich installierte Version auf jeder Website und verlassen Sie sich nicht allein auf eine Update-Benachrichtigung oder eine zentrale Übersicht.
Der offizielle Changelog erklärt die wichtige Zwischenstufe: 1.26.12 sollte die vor dem Vorfall erzeugten Cloud-Schlüssel widerrufen. Version 1.26.13 korrigiert die Anwendung dieses Widerrufs. Für die aktuelle Prüfung ist daher 1.26.13 beziehungsweise 2.26.13 der maßgebliche Mindeststand, nicht lediglich 1.26.12. WordPress.org führt 1.26.13 als aktuelle Version und mehr als drei Millionen aktive Installationen. Diese Zahl beschreibt die Verbreitung des Plugins, nicht die Zahl angegriffener Websites.
Versionsbeleg: WordPress.org-Changelog für 1.26.13 vom 19. Oktober 2026.
Zum Vergleich anderer Sicherheitsmeldungen: Blocksy Companion Sicherheitslücke einordnen.
Wer sollte jetzt handeln?
Wer ein TeamUpdraft-Konto besitzt, sollte dessen Passwort ändern und eine eingerichtete Zwei-Faktor-Authentifizierung zurücksetzen. Bei UpdraftCentral Cloud kommt die direkte Prüfung jeder verbundenen WordPress-Installation hinzu. Selbst gehostetes UpdraftCentral ist laut Anbieter nicht betroffen. Premium-Nutzer sollten den zusätzlichen Prüfhinweis vom 21. Oktober auch ohne bisherige Central-Nutzung beachten.
Für Nutzer der kostenlosen Ausgabe ohne TeamUpdraft-Konto nennt der Anbieter keine zusätzlichen Maßnahmen außer der üblichen Empfehlung, das Plugin aktuell zu halten. Ordnen Sie deshalb zuerst Konto, Produkt und Verwaltungsweg zu. Bei mehreren Websites hilft eine kurze Liste mit Adresse, installierter Version, Central-Verbindung und Prüfergebnis. So bleibt auch eine selten genutzte Installation im Blick.
Prüfung in zwei Minuten
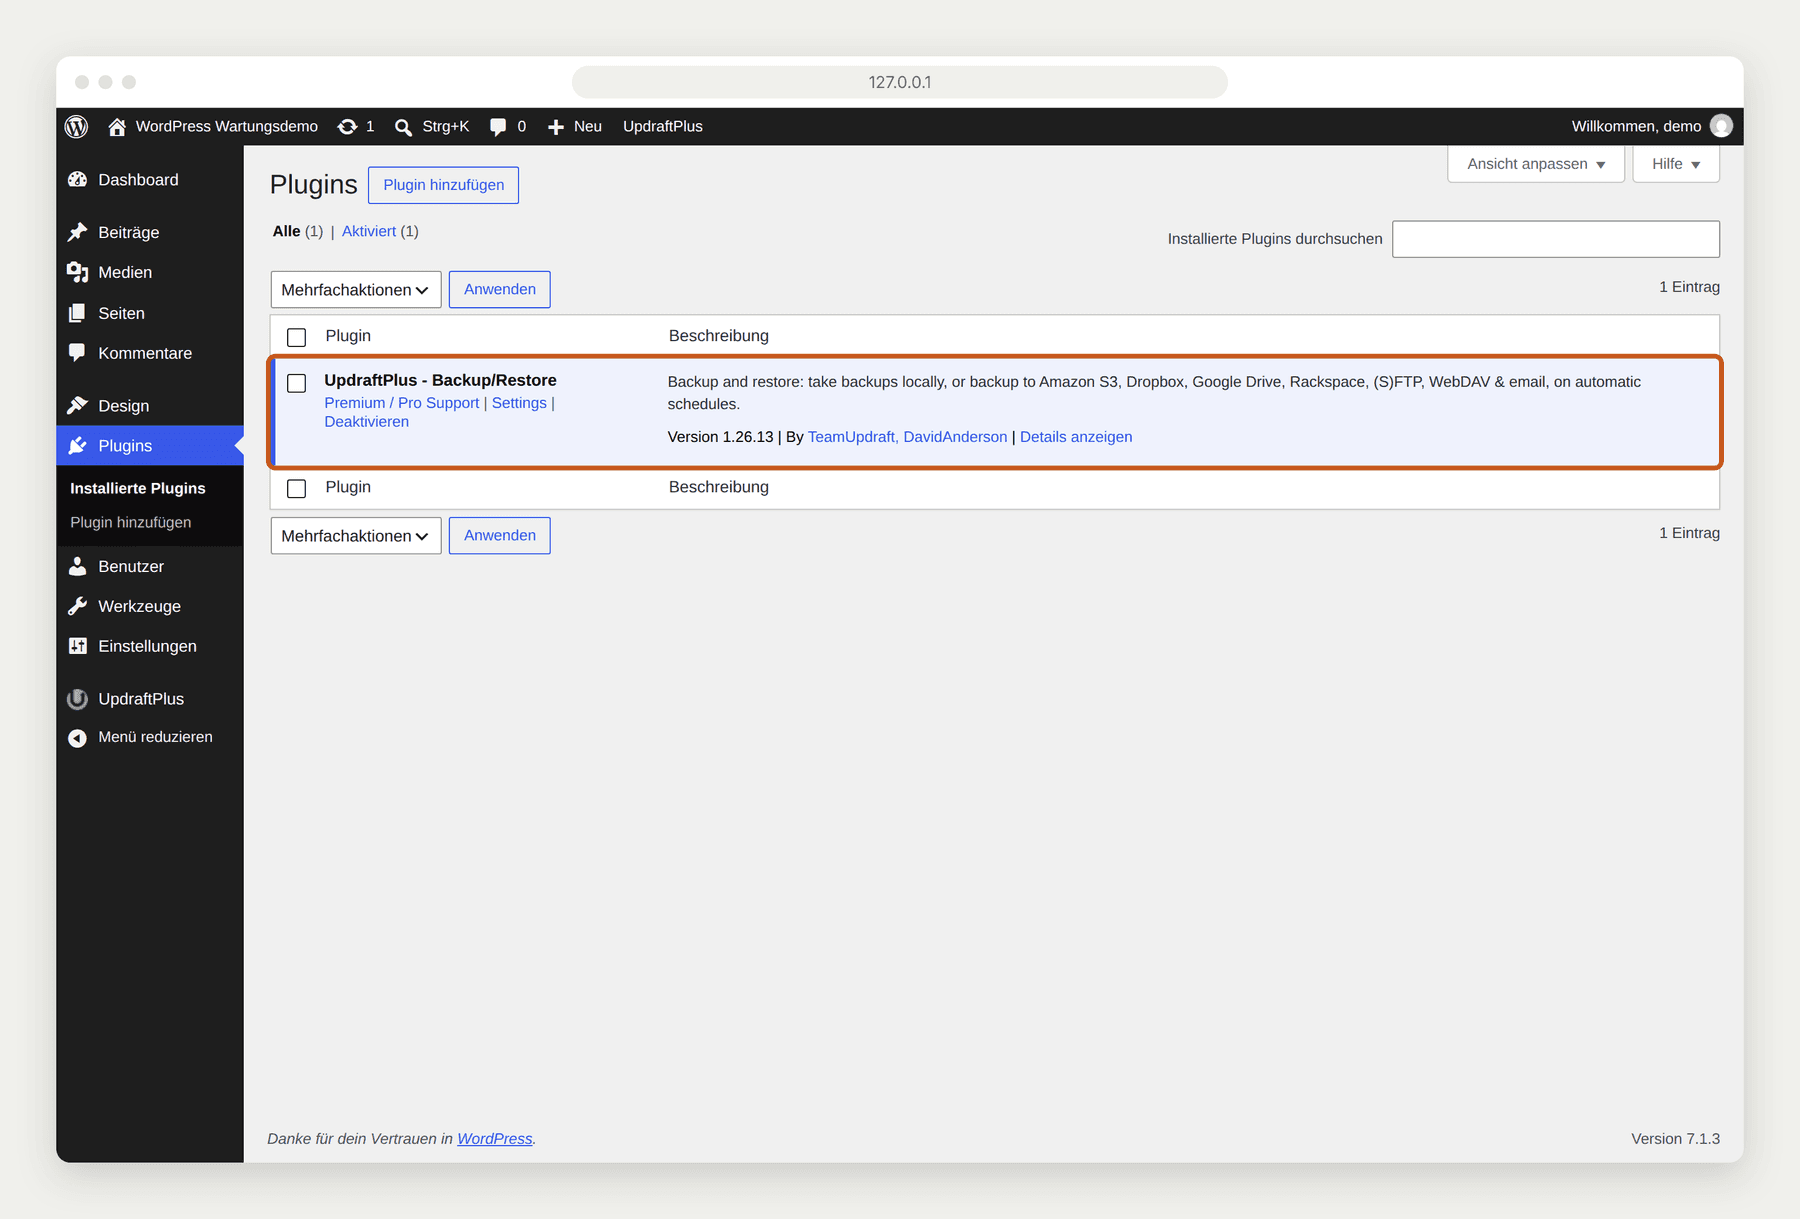
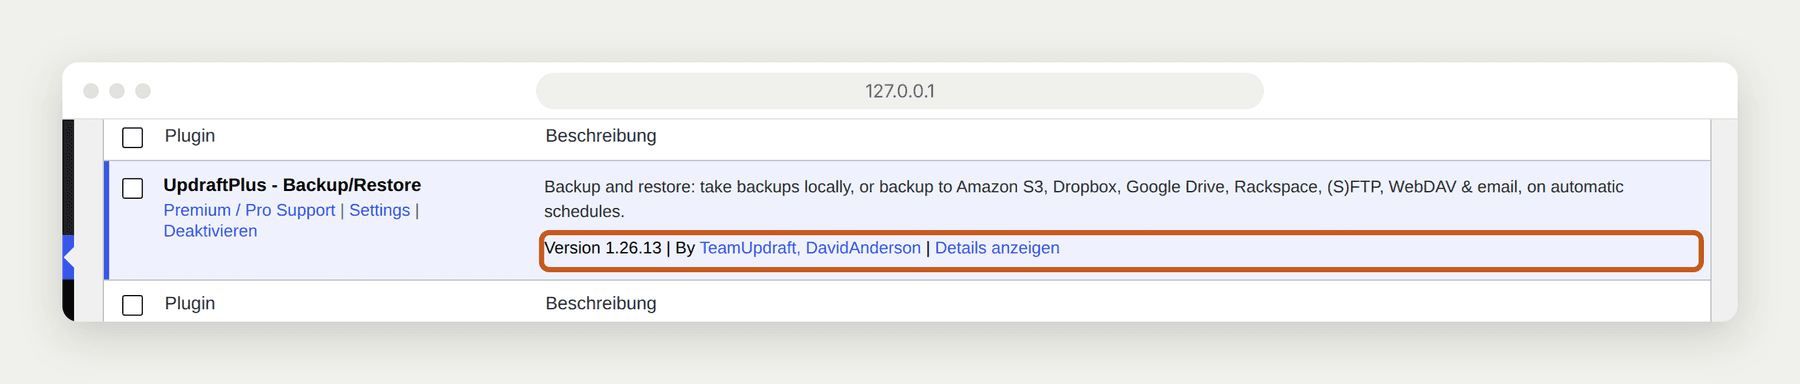
Melden Sie sich direkt am eigenen WordPress-Dashboard an. Öffnen Sie Plugins und suchen Sie UpdraftPlus. Die Versionsnummer steht in der Plugin-Zeile. Vergleichen Sie sie mit 1.26.13 bei Free beziehungsweise 2.26.13 bei Premium. Notieren Sie Website, Version und Zeitpunkt. Dieser Einstieg dauert nur wenige Minuten und ersetzt keine vollständige Sicherheitsprüfung.
Öffnen Sie anschließend Benutzer und kontrollieren Sie die Konten mit Administratorrechten. Prüfen Sie danach die Pluginliste auf unbekannte Einträge, einschließlich des Reiters Must-Use, sofern er angezeigt wird. Ein unbekannter Administrator oder ein unerwartetes Plugin ist ein Anlass zur weiteren Untersuchung. Eine unauffällige Liste ist dagegen noch kein Beleg für eine vollständig saubere Installation.
Weitere Betreiberhinweise finden Sie im WordPress-Bereich unseres Magazins.
Update, Konten und Übergangsmaßnahmen
Aktualisieren Sie UpdraftPlus über den vorgesehenen Update-Weg und lesen Sie die Version anschließend erneut ab. Ändern Sie das TeamUpdraft-Passwort über die selbst eingegebene Anbieteradresse und setzen Sie dort die Zwei-Faktor-Authentifizierung zurück. Für betroffene WordPress-Websites empfiehlt TeamUpdraft außerdem neue Passwörter für alle Administratorkonten.
Wer UpdraftCentral manuell trennen will, etwa weil das Update vorübergehend nicht möglich ist, öffnet auf jeder Website Einstellungen, UpdraftPlus, Erweiterte Werkzeuge, UpdraftCentral und löscht den Verbindungsschlüssel. Die Bezeichnungen können je nach Sprache abweichen. Planen Sie das Update weiterhin ein und verbinden Sie die Website erst nach der Prüfung wieder. Dokumentieren Sie den Zwischenstand, damit die getrennte Verwaltung nicht vergessen wird.
Bei verdächtigen Konten oder Plugins empfiehlt TeamUpdraft deren Entfernung und gegebenenfalls eine Wiederherstellung aus einem Backup vor dem 17. Oktober. Stimmen Sie das Vorgehen mit den Verantwortlichen ab und berücksichtigen Sie zwischenzeitliche Inhalte oder Bestellungen. Für UpdraftVault müssen Websites gegebenenfalls neu verbunden werden. Ein manuelles Testbackup bestätigt danach, ob die Sicherung wieder am vorgesehenen Ziel ankommt.
Für die Funktionskontrolle nach Änderungen: WordPress-REST-API und typische Fehler prüfen.
Eine nachvollziehbare Wartung statt eines schnellen Häkchens
Aus Agenturperspektive gehören Versionskontrolle, Kontenprüfung und Backup-Test in denselben Abschluss. Halten Sie fest, welche Websites geprüft wurden, welche Auffälligkeiten bestanden und welche Maßnahmen noch offen sind. So lässt sich die nächste Rückfrage beantworten, ohne den gesamten Vorgang erneut rekonstruieren zu müssen.
Wenn Sie Unterstützung bei dieser Prüfung oder bei einem verlässlichen Ablauf für Updates und Backups brauchen, sprechen Sie mit uns über Ihre WordPress-Wartung. Gemeinsam lässt sich klären, welche Kontrollen für Ihre Installation sinnvoll sind und wer sie übernimmt.
Informationen und Kontakt zur WordPress-Wartung.