Was ist passiert?
Wordfence beschreibt für Blocksy Companion eine kritische Rechteausweitung ohne vorherige Anmeldung. Betroffen sind nach dem Advisory alle Versionen bis einschließlich 2.1.58. Manipulierte Registrierungen konnten dazu führen, dass ein neues Konto eine höhere Benutzerrolle erhielt als vorgesehen. Wordfence bewertet die Schwachstelle mit CVSS 9,1.
Die korrigierte Version 2.1.59 erschien laut offiziellem Plugin Changelog am 8. Oktober 2026. Wordfence waren mit Stand vom 10. Oktober 2026 keine aktiven Ausnutzungen bekannt. Das ist eine Momentaufnahme und kein Grund, das Update aufzuschieben. Der CVSS Wert beschreibt die technische Schwere, beweist aber weder einen Angriff noch eine kompromittierte Website.
Der Changelog zu 2.1.59 nennt mehrere Härtungen bei Berechtigungsprüfungen und der Bereinigung von Eingaben. Außerdem berücksichtigt das Konto Modal nun die Einstellung für die Dokan Händlerregistrierung. Nicht jede dort aufgeführte Änderung lässt sich automatisch dieser einen Schwachstelle zuordnen. Maßgeblich für die Einordnung bleibt deshalb das Wordfence Advisory.
Die technische Einstufung und die betroffenen Versionen stehen im Wordfence Advisory vom 10. Oktober 2026.
Wer ist betroffen?
Prüfen sollten Betreiber jeder WordPress Website, auf der Blocksy Companion in Version 2.1.58 oder älter installiert ist. Besondere Aufmerksamkeit verdienen Websites mit Registrierung, Kundenkonto, Mitgliederbereich, Shop oder Marktplatz. Ob die eigene Konfiguration den beschriebenen Pfad praktisch erreichbar machte, ändert nichts am sinnvollen Updateziel: mindestens Version 2.1.59.
Die WordPress Plugin API weist rund 300.000 aktive Installationen aus. Diese Zahl beschreibt die Verbreitung des Plugins, nicht 300.000 nachweislich verwundbare oder angegriffene Websites. Sie zeigt aber, warum Betreiber und Agenturen die Version jetzt gezielt kontrollieren sollten.
Updates, Backups und laufende Sicherheitskontrollen gehören zu einer planbaren WordPress Wartung.
So prüfen Sie Blocksy Companion in zwei Minuten
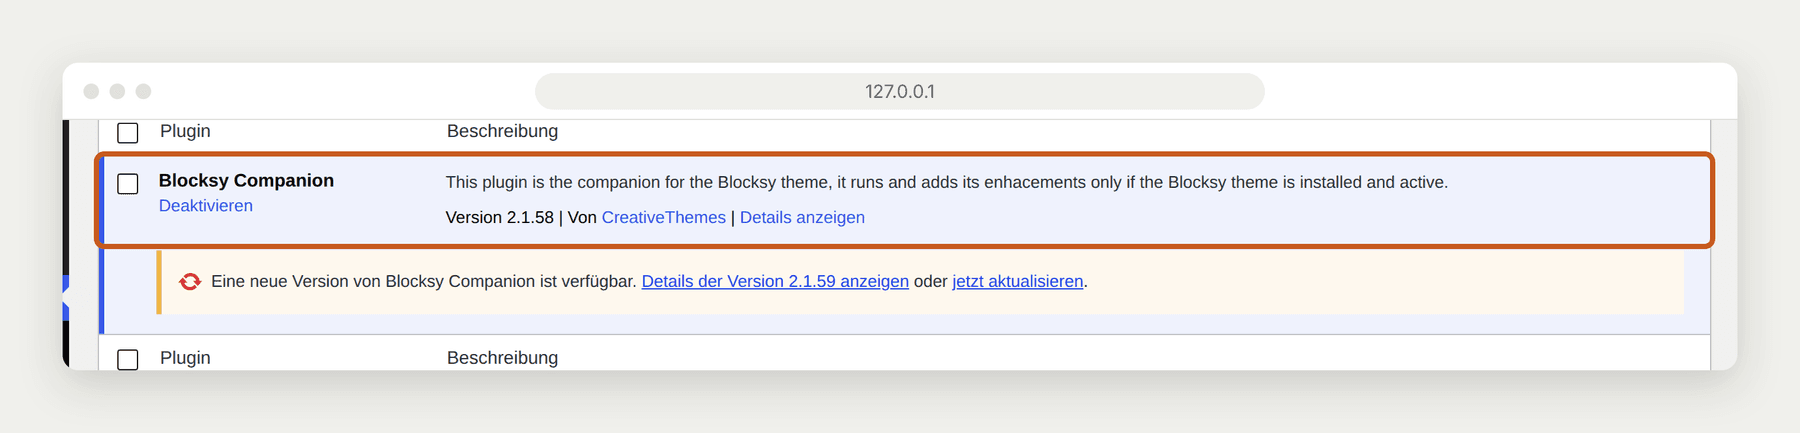
Öffnen Sie im WordPress Backend den Bereich Plugins und suchen Sie nach Blocksy Companion. Direkt in der Pluginzeile steht die installierte Version. Bei 2.1.58 oder älter besteht Handlungsbedarf. Das sichere Ziel ist Version 2.1.59 oder eine neuere verfügbare Version aus einer vertrauenswürdigen Quelle.
Prüfen Sie danach unter Benutzer, ob seit der letzten bekannten Kontrolle unerwartete Konten oder ungewöhnliche Rollen angelegt wurden. Sichern Sie bei einem Verdacht zuerst Zeitpunkt, Rolle und vorhandene Protokolle. Ein unbekanntes Konto sollte nicht vorschnell gelöscht werden, wenn dadurch wichtige Spuren verloren gehen könnten.
- Plugins öffnen und Blocksy Companion suchen.
- Installierte Version mit 2.1.59 vergleichen.
- Aktuelles, wiederherstellbares Backup bestätigen.
- Neue Benutzer und ihre Rollen kontrollieren.
- Auffälligkeiten dokumentieren und fachlich bewerten lassen.
Wenn das Backend oder eine Schnittstelle beim Prüfen Fehler meldet, hilft unser Leitfaden zur WordPress REST API bei der ersten Einordnung.
Was ist jetzt zu tun?
Erstellen Sie vor der Änderung ein vollständiges Backup aus Dateien und Datenbank. Aktualisieren Sie Blocksy Companion anschließend über das WordPress Backend oder Ihren etablierten Deployment Prozess auf mindestens 2.1.59. Nutzen Sie das offizielle WordPress Plugin Verzeichnis oder den vorhandenen, geprüften Bezugsweg. Laden Sie keine zufälligen Archivdateien aus Suchtreffern.
Testen Sie nach dem Update Anmeldung, Registrierung, Konto Modal und gegebenenfalls Händlerregistrierungen. Prüfen Sie auch Formulare, Benutzerprofile und rollenabhängige Bereiche. Leeren Sie nur die notwendigen Caches und kontrollieren Sie die wichtigsten Seiten in einem privaten Browserfenster. Danach sollte die Pluginliste die aktualisierte Version zeigen.
- Backup erstellen und Wiederherstellungsweg kennen.
- Blocksy Companion auf mindestens 2.1.59 aktualisieren.
- Registrierung, Anmeldung und Kontobereiche testen.
- Benutzerkonten und Rollen seit der letzten Kontrolle prüfen.
- Update und Prüfung im Wartungsprotokoll festhalten.
Die Änderungen an Version 2.1.59 dokumentiert der offizielle Blocksy Companion Changelog.
Übergangsmaßnahmen, wenn das Update noch nicht möglich ist
Deaktivieren Sie die öffentliche Registrierung vorübergehend, sofern sie nicht zwingend benötigt wird. Kontrollieren Sie zusätzlich neue Benutzerkonten engmaschig und beschränken Sie administrative Zugänge auf die tatsächlich erforderlichen Personen. Diese Maßnahmen verringern den beschriebenen Risikopfad, ersetzen aber kein Update.
Wenn eine Erweiterung oder individuelle Anpassung 2.1.59 blockiert, testen Sie das Update zuerst in einer Staging Umgebung mit realistischen Einstellungen und ohne echte Kundendaten. Halten Sie die Ausnahme mit Verantwortlichem und einem nahen Termin fest. Veröffentlichen Sie keine Details Ihrer Konfiguration und testen Sie keine Angriffsschritte auf fremden Systemen.
Was Betreiber daraus lernen können
Plugin Updates sollten nicht nur nach Funktionswünschen priorisiert werden. Ein belastbarer Wartungsprozess erfasst installierte Versionen, bewertet Sicherheitshinweise, erstellt Backups, testet kritische Abläufe und dokumentiert das Ergebnis. Gerade Registrierungen und Benutzerrollen verdienen nach einem sicherheitsrelevanten Update eine eigene Kontrolle.
Ruhiges Vorgehen ist dabei wichtiger als Alarmismus. Erst Version und Quelle prüfen, dann sichern, aktualisieren und die betroffenen Funktionen testen. Wer diese Schritte nicht intern abbilden kann, sollte einen festen Wartungsprozess einrichten, statt nur auf sichtbare Fehler zu reagieren.
Weitere verständliche Einordnungen für Seitenbetreiber finden Sie im devvibe Magazin.
Wenn Sie Ihren Update Prozess prüfen lassen möchten, erreichen Sie uns über die Kontaktseite.
Versionsstand und Verbreitung stammen aus der WordPress Plugin API.