Was ist passiert?
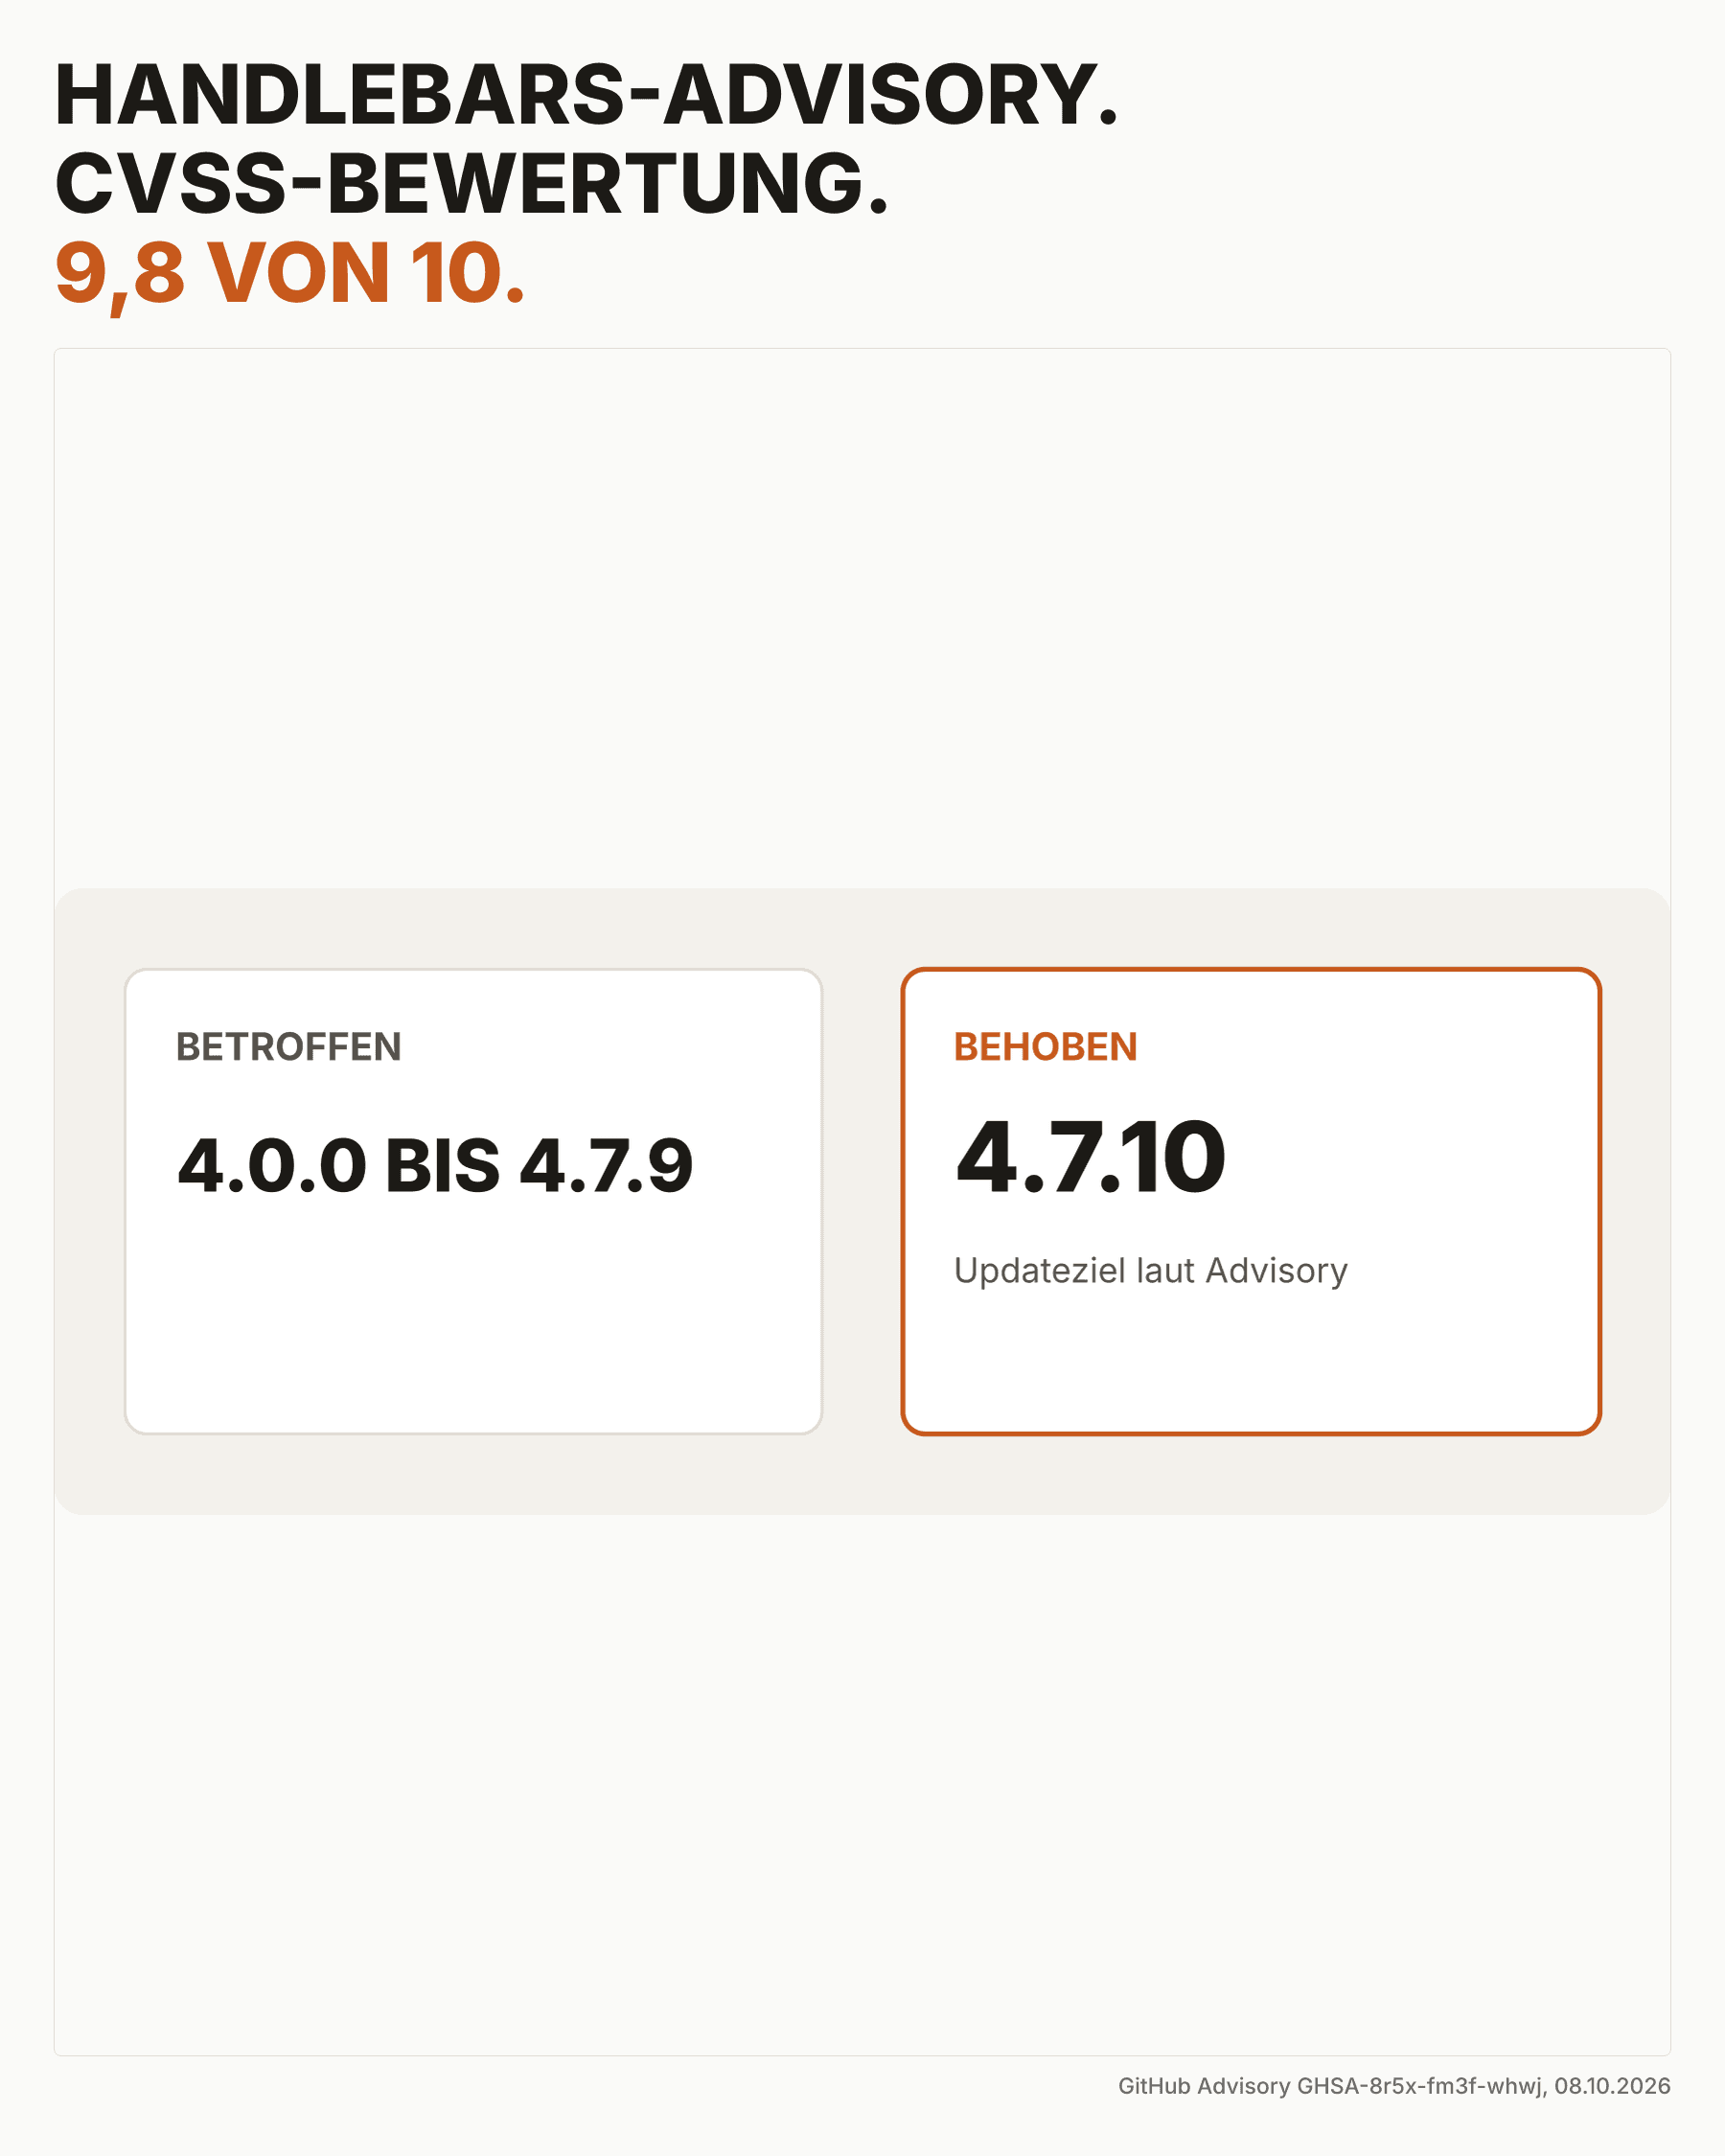
Das Handlebars-Projekt hat am 8. Oktober 2026 die Version 4.7.10 veröffentlicht. Sie behebt eine Schwachstelle in compile() und precompile(). Diese Funktionen akzeptieren neben Template-Strings auch bereits geparste Syntaxbäume, sogenannte AST-Daten. In den Versionen 4.0.0 bis einschließlich 4.7.9 konnten ungeprüfte Werte aus solchen Objekten in den erzeugten JavaScript-Code gelangen.
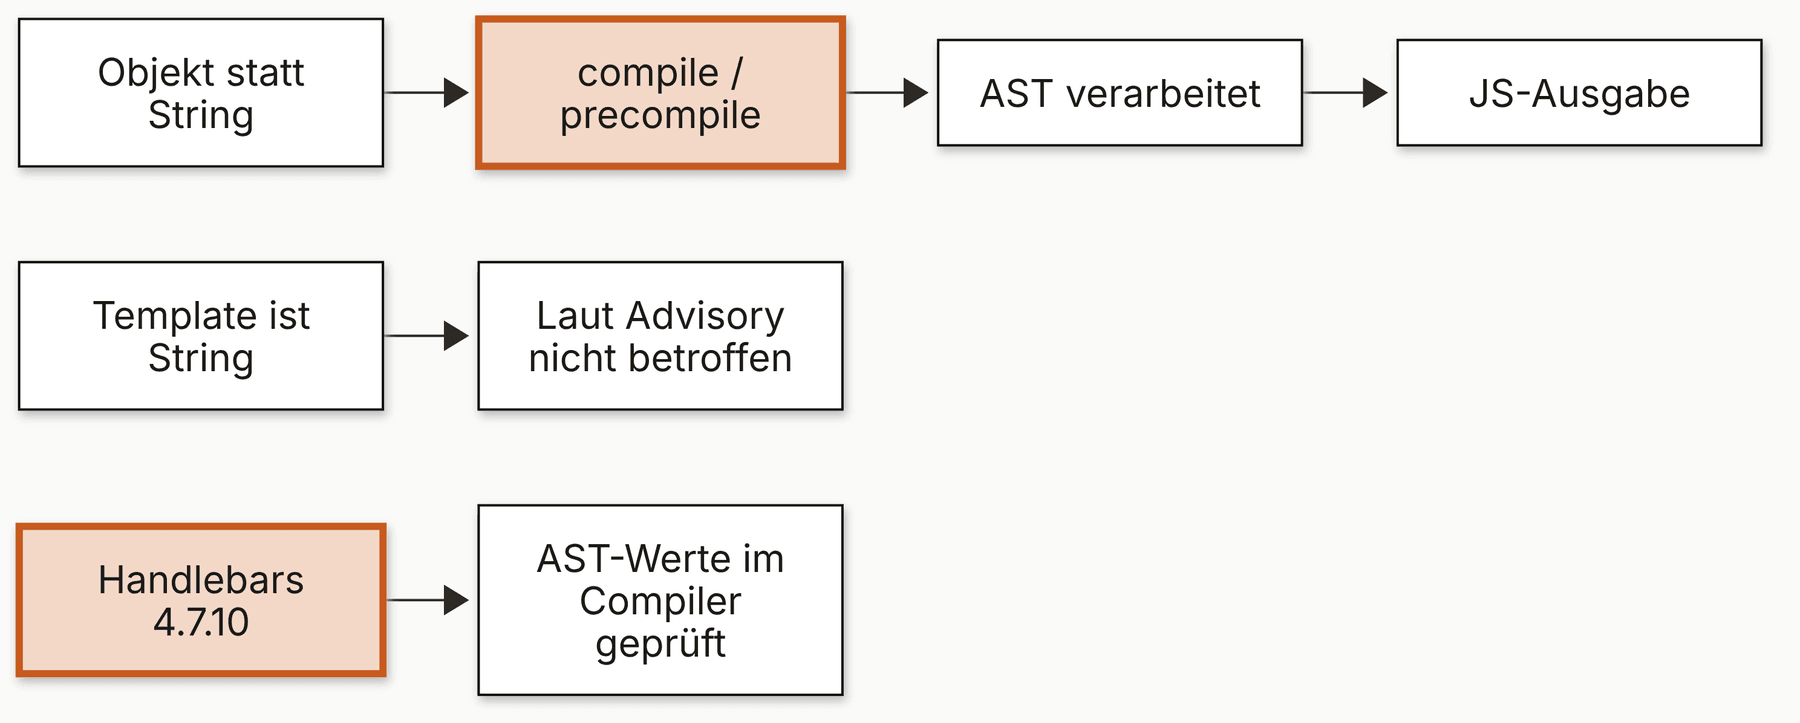
GitHub führt die Schwachstelle als CVE-2026-106446 und GHSA-8r5x-fm3f-whwj mit einer CVSS-Bewertung von 9,8. Das klingt zunächst alarmierend, beschreibt aber nicht jede Installation. Entscheidend ist, ob eine Anwendung fremde Objekte direkt an compile() oder precompile() übergibt. Anwendungen, die dort ausschließlich Template-Strings verwenden, sind laut Advisory nicht betroffen.
Die technischen Eckdaten stehen im GitHub Security Advisory vom 8. Oktober 2026.
Wer ist betroffen?
Prüfen sollten Betreiber alle Node.js-Anwendungen, Build-Prozesse und Werkzeuge, in denen das npm-Paket handlebars direkt oder als Unterabhängigkeit vorkommt. Besonders wichtig ist die Prüfung, wenn Nutzer, Redakteure, Importe oder APIs Template-Daten liefern können. Auch serverseitige Generatoren und eigene Rendering-Dienste gehören auf die Liste.
Eine installierte betroffene Version allein beweist noch keinen erreichbaren Angriffspfad. Das Advisory grenzt die Bedingung klar ein: Fremde Eingaben müssen als Objekt statt als String bis zur Kompilierung gelangen. Trotzdem sollte die Version aktualisiert werden, weil 4.7.10 genau diesen Pfad im Compiler absichert und zusätzlich weitere Sicherheitskorrekturen enthält.
So prüfen Sie Handlebars in zwei Minuten
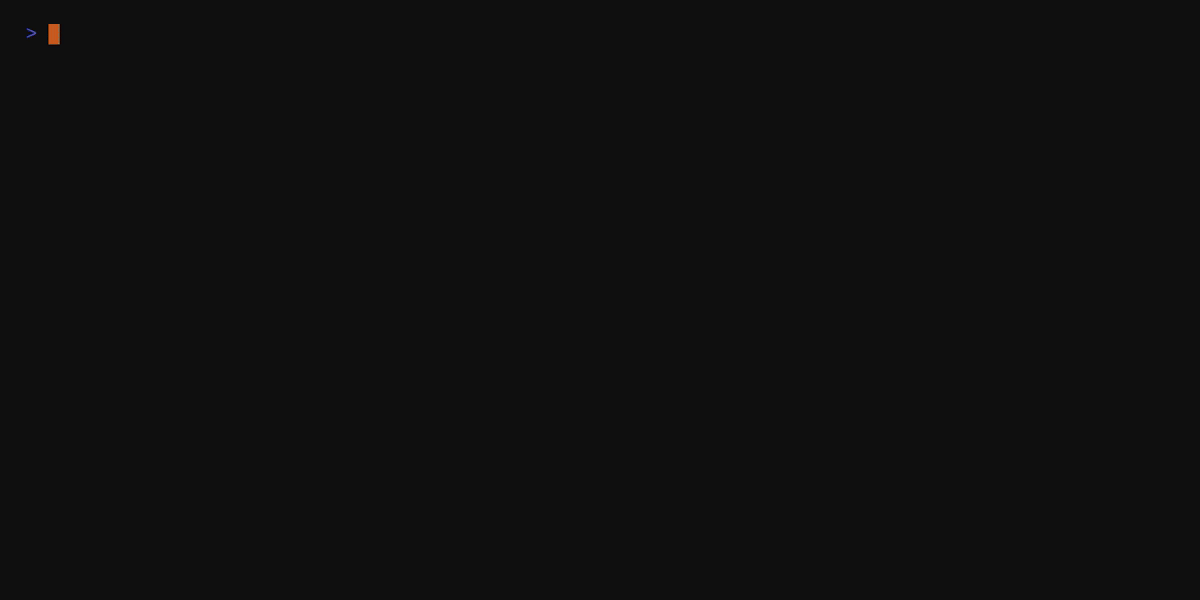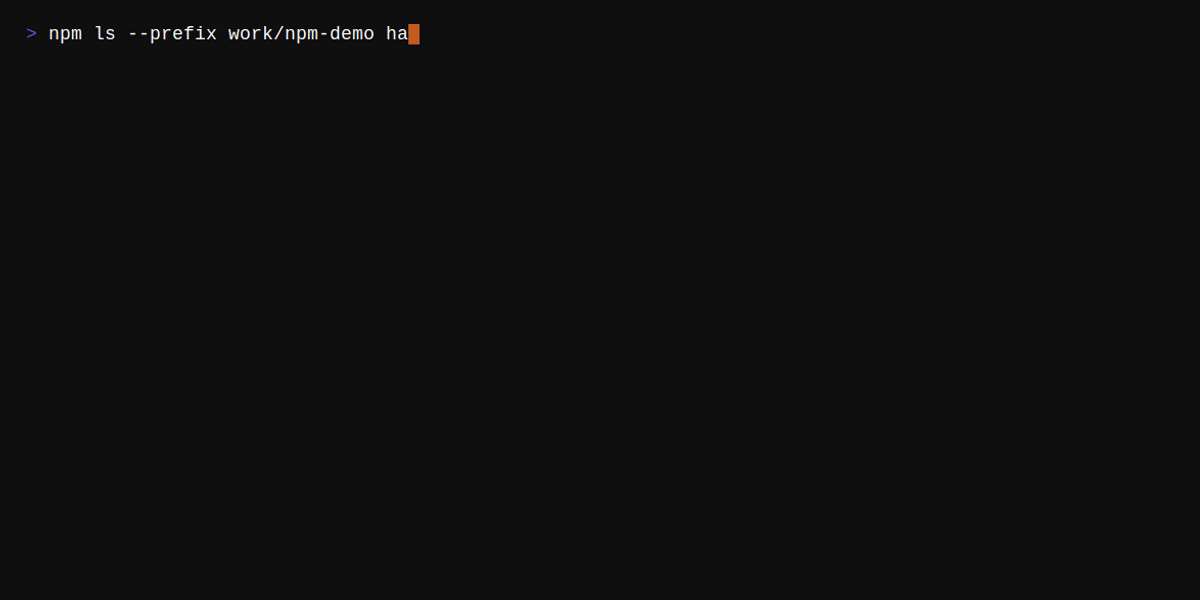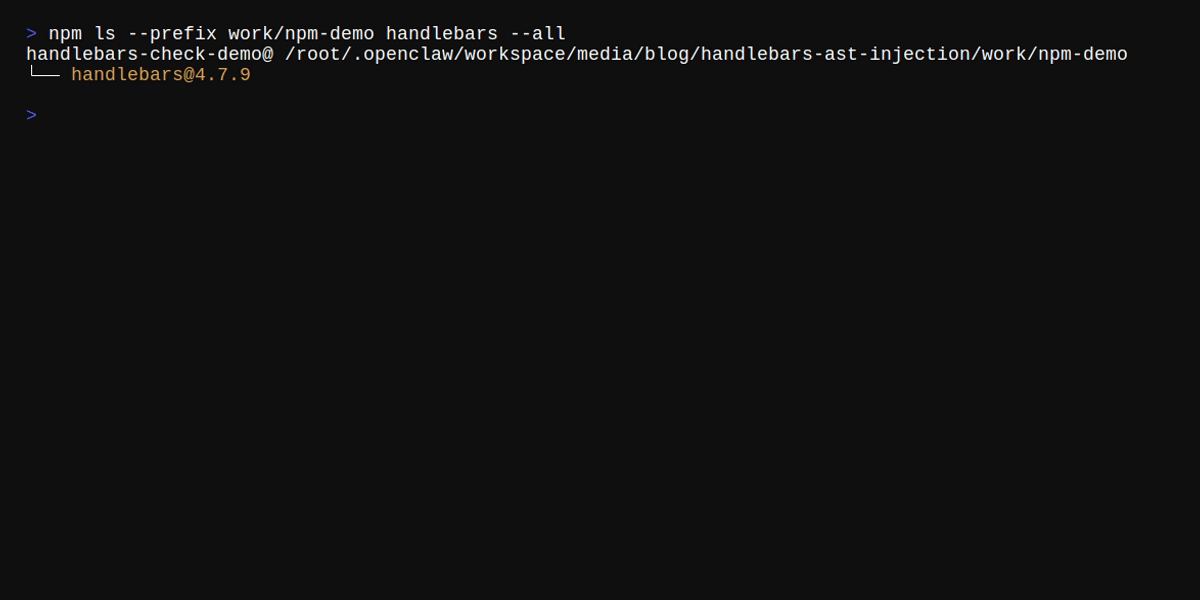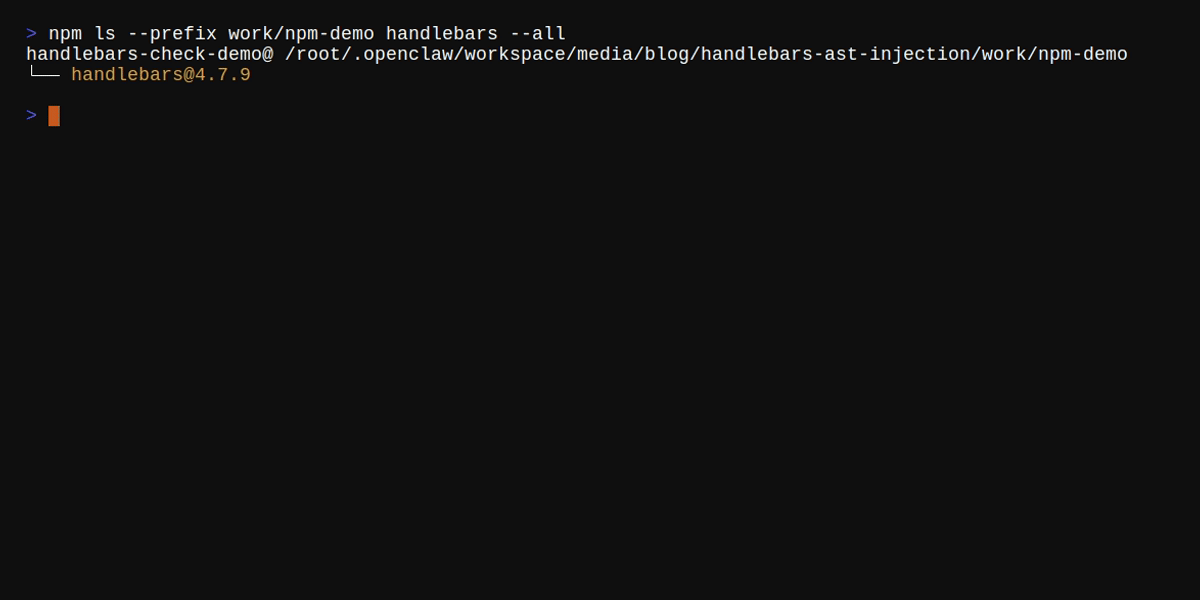
Öffnen Sie im Projektordner ein Terminal und führen Sie npm ls handlebars --all aus. Der Befehl zeigt direkte und indirekte Vorkommen. Versionen von 4.0.0 bis 4.7.9 benötigen ein Update. Prüfen Sie bei mehreren Treffern jeden Abhängigkeitspfad. Mit npm explain handlebars sehen Sie zusätzlich, welches Paket Handlebars in das Projekt bringt.
Suchen Sie danach im eigenen Code nach Handlebars.compile und Handlebars.precompile. Prüfen Sie an jeder Fundstelle, woher das erste Argument stammt. Ein statischer String oder eine kontrollierte Template-Datei fällt laut Advisory nicht unter den beschriebenen Angriffspfad. Ein Objekt aus einem Request, Import oder redaktionellen Datenfluss muss sofort abgefangen werden.
npm ls handlebars --all
npm explain handlebars
Wenn externe Daten in eine Anwendung gelangen, hilft auch unsere Checkliste zur WordPress REST API beim sauberen Abgrenzen von Datenflüssen und Berechtigungen.
Jetzt aktualisieren: Schritt für Schritt
Aktualisieren Sie Handlebars auf mindestens 4.7.10. Bei einer direkten Abhängigkeit genügt in der Regel npm install handlebars@4.7.10. Liegt Handlebars nur indirekt vor, aktualisieren Sie zuerst das einbindende Paket. Kontrollieren Sie anschließend package.json und die Lockdatei und führen Sie npm ls handlebars --all erneut aus.
Danach folgen die projektüblichen Tests. Prüfen Sie mindestens Build, Template-Ausgabe, E-Mails, PDF-Erzeugung und alle serverseitigen Renderpfade, die Handlebars verwenden. Die Release Notes nennen neben der AST-Validierung weitere Sicherheitsänderungen. Deshalb ist ein kurzer Regressionstest sinnvoller als ein blindes Ersetzen der Lockdatei.
- Arbeitszweig und Sicherung der bisherigen Lockdatei anlegen.
- Direkte oder verursachende Abhängigkeit aktualisieren.
- Installierten Baum erneut mit npm ls prüfen.
- Build und betroffene Ausgabewege testen.
- Änderung ausrollen und Laufzeitfehler beobachten.
Die vollständigen Änderungen dokumentiert das Projekt in den Release Notes zu Handlebars 4.7.10.
Übergangsmaßnahmen, falls das Update nicht sofort möglich ist
Validieren Sie vor jedem Aufruf von compile() oder precompile(), dass die Eingabe tatsächlich ein String ist. Lehnen Sie Objekte und andere Datentypen ab. Wenn Templates bereits beim Build erzeugt werden, empfiehlt das Advisory außerdem den Runtime-only-Build handlebars/runtime auf dem Server. Dort steht compile() nicht zur Verfügung.
Diese Maßnahmen reduzieren den beschriebenen Pfad, ersetzen aber kein zeitnahes Update. Dokumentieren Sie die Ausnahme mit Verantwortlichem und Termin. Beobachten Sie Fehler, ungewöhnliche Template-Anfragen und Änderungen an generierten Dateien. Veröffentlichen Sie keine technischen Details Ihres Prüfpfads und testen Sie nicht mit fremden Systemen.
Für individuell betriebene Node.js-Anwendungen verbindet unsere Software-MVP-Entwicklung Entwicklung, Tests und einen kontrollierten Betrieb.
Was Seitenbetreiber daraus mitnehmen sollten
Viele Betreiber kennen nur die direkt eingetragenen Pakete. Sicherheitskorrekturen betreffen jedoch oft Unterabhängigkeiten. Ein verlässlicher Wartungsprozess prüft deshalb regelmäßig den vollständigen Abhängigkeitsbaum, bewertet den tatsächlichen Datenfluss und testet Updates vor dem Rollout. Eine hohe CVSS-Zahl ist ein Signal für Priorität, nicht automatisch der Beweis für eine kompromittierte Website.
Für Websites mit mehreren Systemen gehört diese Prüfung neben Backups, Monitoring und CMS-Updates in einen festen Rhythmus. Wer WordPress und eigene Node.js-Dienste kombiniert, sollte beide Teile getrennt inventarisieren. Unsere WordPress-Wartung deckt den CMS-Betrieb ab. Individuelle Anwendungen benötigen zusätzlich einen passenden Update- und Testprozess.
Mehr zu Updates, Backups und laufender Kontrolle finden Sie bei unserer WordPress Wartung.
Weitere technische Einordnungen sammeln wir im devvibe Magazin.