Was ist bei Gravity Forms passiert?
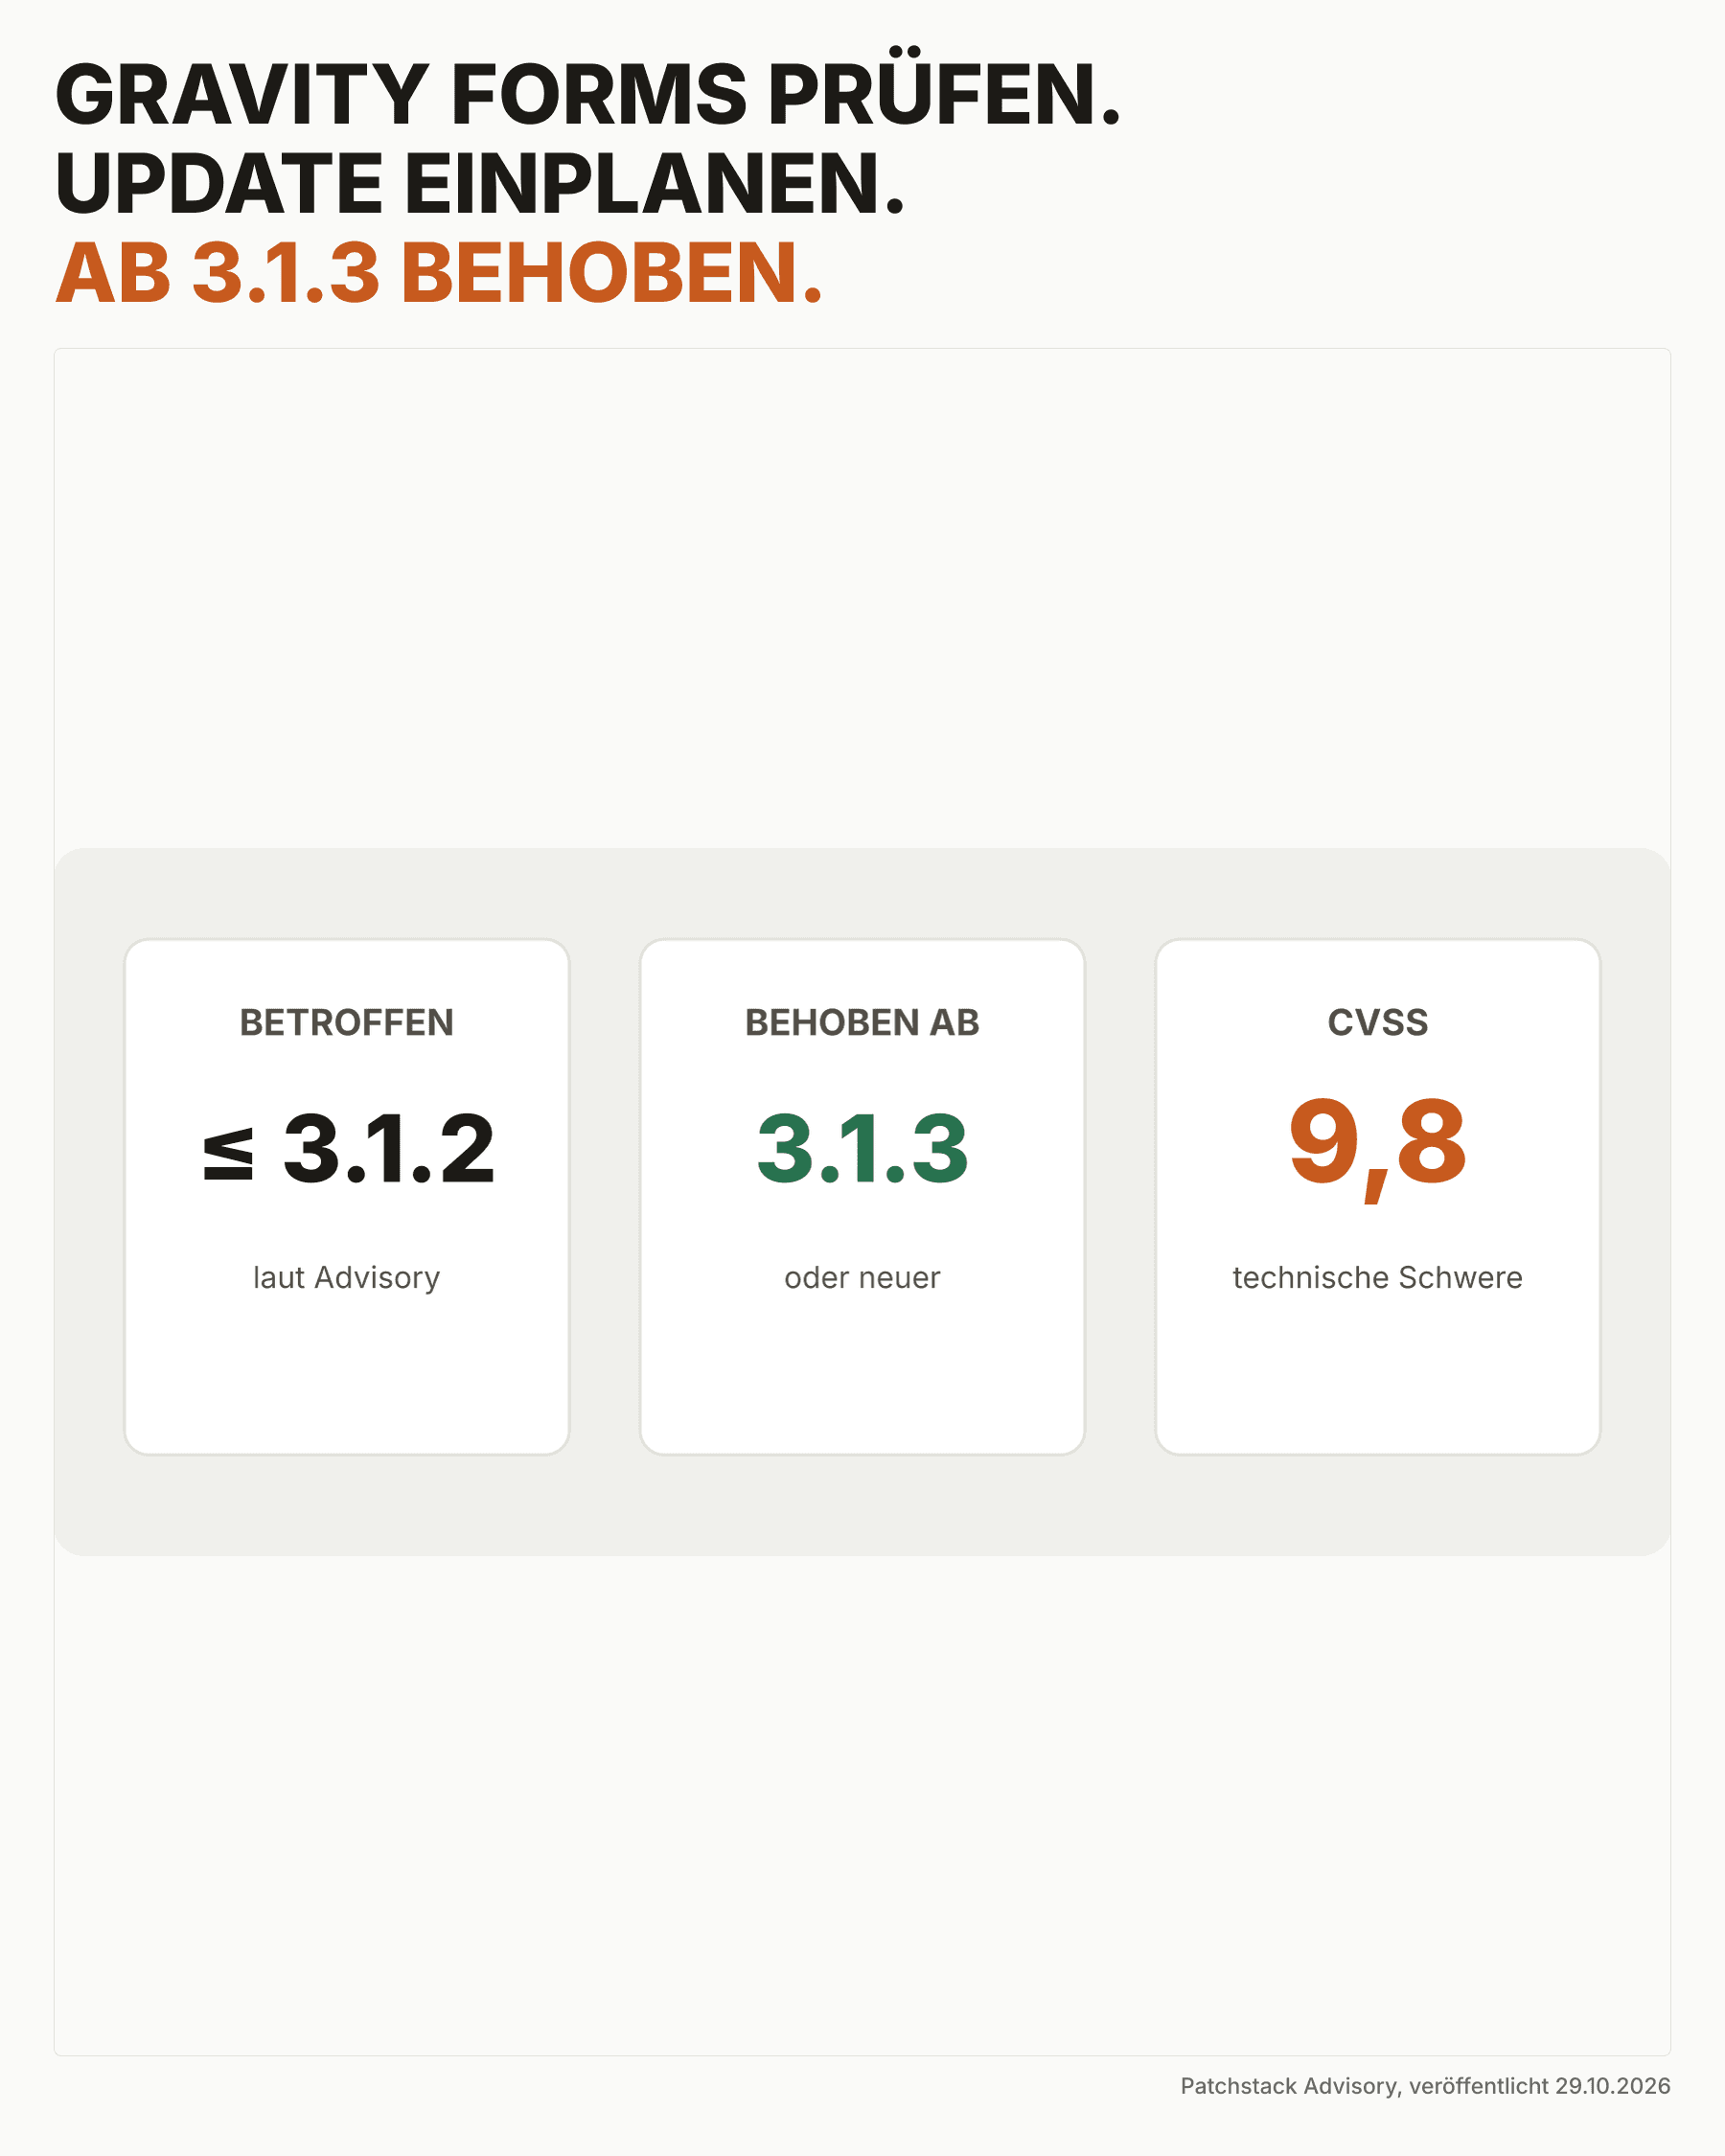
Patchstack veröffentlichte am 29. Oktober 2026 ein Advisory zu Gravity Forms. Betroffen sind nach dieser Meldung alle Versionen bis einschließlich 3.1.2. Die Schwachstelle wird als Deserialisierung nicht vertrauenswürdiger Daten beziehungsweise PHP Objektinjektion ohne vorherige Anmeldung eingeordnet. Patchstack bewertet sie mit CVSS 9,8 und nennt CVE-2026-103039.
Behoben ist das Problem laut Advisory ab Version 3.1.3. Der offizielle Gravity Forms Changelog führt 3.1.3 mit Datum vom 1. Oktober 2026 und nennt dort Sicherheitsverbesserungen, ohne die einzelne Schwachstelle näher zu beschreiben. Am 30. Oktober 2026 listet derselbe Changelog bereits 3.2.1 als neuere Version. Betreiber sollten deshalb auf eine aktuelle, mit ihrer Website getestete Version wechseln, mindestens jedoch auf 3.1.3.
Patchstack meldet keine bekannte aktive Ausnutzung. Diese Angabe ist eine Momentaufnahme. Sie belegt weder, dass eine Website angegriffen wurde, noch dass eine veraltete Installation sicher ist. Entscheidend sind der tatsächlich installierte Versionsstand, ein zeitnahes Update und eine kurze Kontrolle danach.
Quelle zur Sicherheitsmeldung: Patchstack Advisory vom 29. Oktober 2026.
Offizieller Versionsverlauf: Gravity Forms Changelog mit Version 3.1.3 vom 1. Oktober 2026.
Wer ist betroffen?
Relevant ist die Meldung für WordPress Websites, auf denen Gravity Forms in Version 3.1.2 oder älter installiert ist. Prüfen Sie produktive Websites ebenso wie Staging Systeme, archivierte Kopien und inaktive Plugin Verzeichnisse. Gerade bei mehreren Installationen kann eine selten genutzte Umgebung übersehen werden.
Eine neuere Versionsnummer bedeutet nach dem Advisory, dass diese konkrete Schwachstelle behoben ist. Sie ersetzt aber keinen kurzen Funktionstest. Formulare können mit Erweiterungen, individuellen Hooks, Zahlungsanbindungen oder externen Diensten verbunden sein. Diese Abhängigkeiten sollten nach dem Update gezielt geprüft werden.
Eine ähnliche ruhige Einordnung finden Sie in unserem Beitrag zur Blocksy Companion Sicherheitslücke.
So prüfen Sie Gravity Forms in zwei Minuten
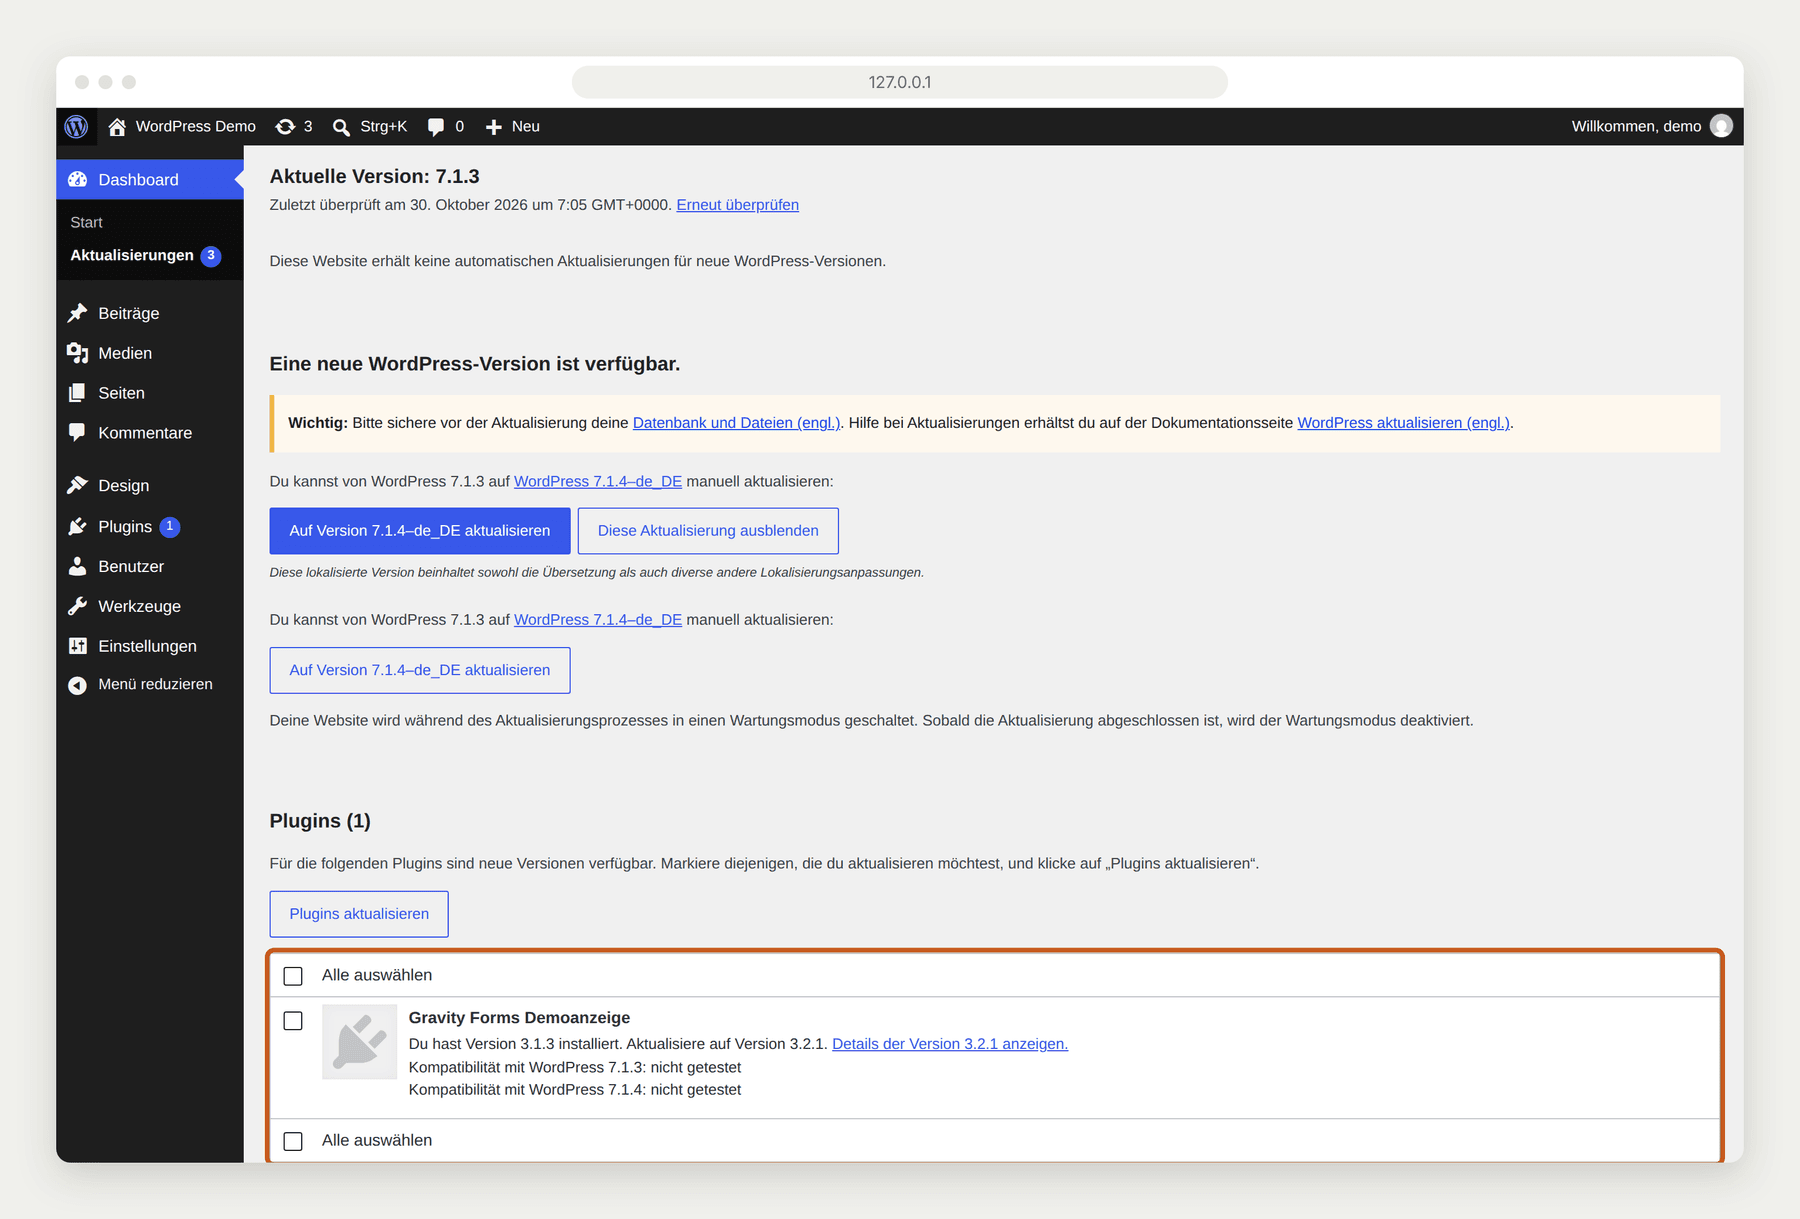
Melden Sie sich in WordPress an und öffnen Sie Plugins. Suchen Sie nach Gravity Forms und lesen Sie die Versionsnummer in der Plugin Zeile ab. Steht dort 3.1.2 oder eine ältere Version, ist die Installation laut Advisory betroffen. Ab 3.1.3 ist diese gemeldete Schwachstelle behoben.
Alternativ liefert WP CLI den Stand direkt im Terminal. Der Befehl zeigt Status, installierte Version und ein verfügbares Update. Dokumentieren Sie Website, Zeitpunkt und Ergebnis. Bei einer zentralen Verwaltung sollte dieselbe Abfrage für alle betreuten Installationen erfolgen.
wp plugin get gravityforms --fields=name,status,version,update,update_version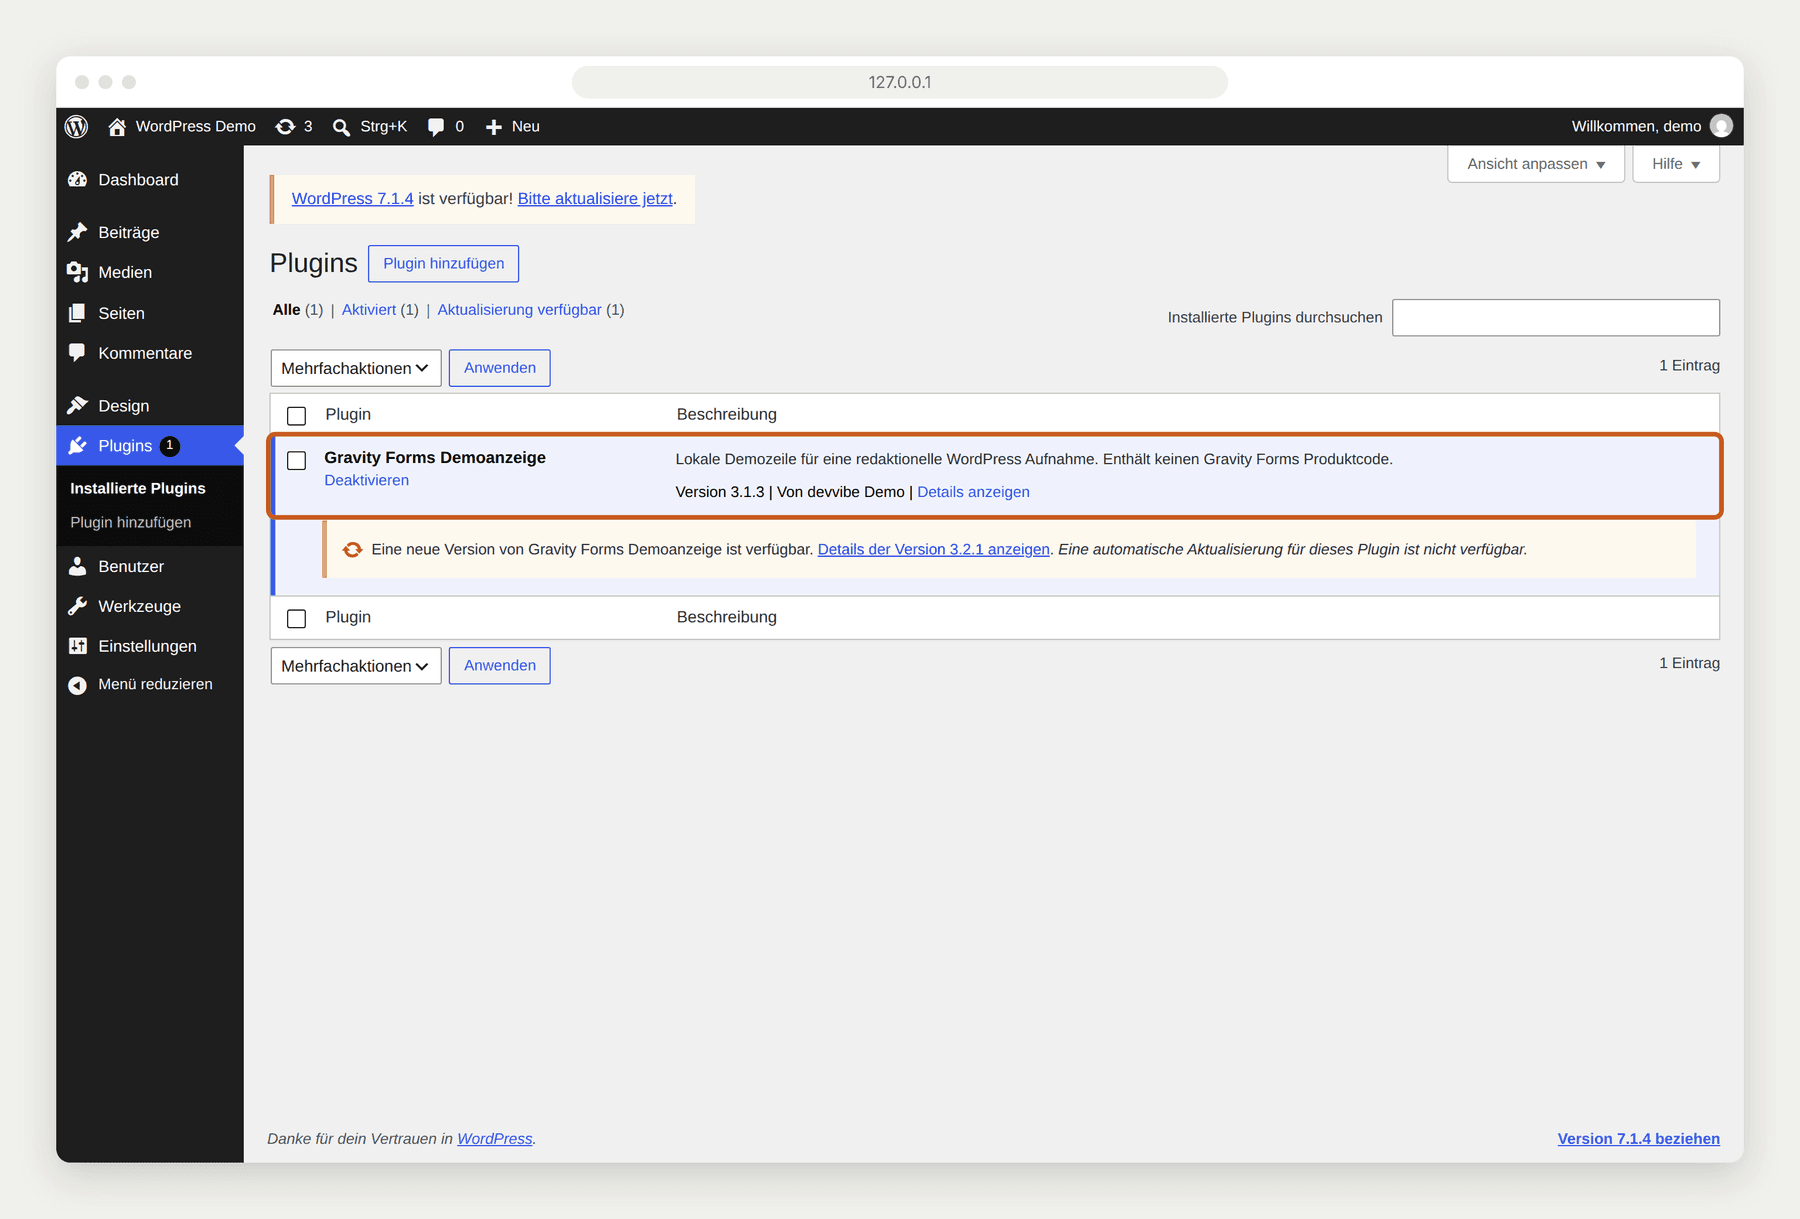
Was ist jetzt zu tun?
Erstellen Sie zuerst eine aktuelle Sicherung von Dateien und Datenbank. Prüfen Sie anschließend, ob die verwendeten Gravity Forms Erweiterungen und eigenen Anpassungen mit der vorgesehenen Zielversion kompatibel sind. Aktualisieren Sie das Hauptplugin über den vorgesehenen WordPress Weg oder mit einem Paket aus Ihrem offiziellen Gravity Forms Konto. Verwenden Sie keine Download Spiegel.
Wählen Sie mindestens Version 3.1.3. Wenn Ihre Lizenz und Kompatibilitätsprüfung eine neuere gepflegte Version anbieten, ist diese vorzuziehen. Kontrollieren Sie danach die installierte Versionsnummer und testen Sie mindestens ein wichtiges Formular vollständig. Dazu gehören Anzeige, Pflichtfelder, Bestätigung, Benachrichtigung und angebundene Verarbeitung. Verwenden Sie dabei nur geeignete Testdaten.
Prüfen Sie außerdem Administratoren, kürzlich geänderte Dateien und Sicherheitsprotokolle auf unerwartete Auffälligkeiten. Das Advisory beschreibt ein hohes technisches Schadenspotenzial, belegt aber keinen Angriff auf Ihre Website. Eine fokussierte Kontrolle ist daher angemessen, pauschale Bereinigungen ohne Befund sind es nicht.
- Dateien und Datenbank sichern.
- Kompatibilität von Erweiterungen und Anpassungen prüfen.
- Gravity Forms auf mindestens 3.1.3 aktualisieren.
- Versionsstand dokumentieren und zentrale Formulare testen.
- Administratoren, Dateien und Protokolle auf Auffälligkeiten prüfen.
Nach dem Update hilft unsere Anleitung dabei, die WordPress REST API und typische Fehler zu prüfen.
Übergangsmaßnahmen, wenn das Update noch nicht möglich ist
Patchstack nennt eine eigene Mitigationsregel für Kunden seines Dienstes. Diese Aussage lässt sich nicht auf jede Firewall übertragen. Eine allgemeine Schutzregel ist daher kein belastbarer Ersatz für das Update.
Wenn die Aktualisierung kurzfristig durch einen Kompatibilitätstest blockiert ist, halten Sie das Zeitfenster klein. Deaktivieren Sie Gravity Forms vorübergehend, wenn die betroffenen Formulare entbehrlich sind, oder beschränken Sie den Zugriff auf die Website, wenn der Geschäftszweck das erlaubt. Beobachten Sie Protokolle und ungewöhnliche Administratoraktivität. Planen Sie den geprüften Versionswechsel anschließend mit klarer Zuständigkeit und Termin.
Für eine zusätzliche Bestandsaufnahme kann ein Website Sicherheitscheck sinnvoll sein.
Updates als verlässlichen Wartungsprozess organisieren
Aus Agenturperspektive ist das einzelne Update nur ein Teil der Aufgabe. Ein belastbarer Ablauf verbindet Sicherheitsmeldungen mit einem Plugin Inventar, getesteten Sicherungen, priorisierten Updates und einer Funktionskontrolle. So bleibt nachvollziehbar, welche Website wann geprüft wurde und welche Punkte noch offen sind.
Wer mehrere WordPress Websites betreibt, sollte Versionsstände zentral erfassen und kritische Hinweise nicht von gelegentlichen Dashboard Besuchen abhängig machen. Wir unterstützen Seitenbetreiber mit planbaren Updates, Backups, Monitoring und dokumentierten Kontrollen.
Mehr zu unserem Betriebsmodell finden Sie unter WordPress Wartung.
Weitere Hinweise zu Plugin Vorfällen bietet unser Beitrag zur Rank Math PRO Sicherheitsmeldung.