Was ist passiert?
WordPress hat am 28. Oktober 2026 Version 7.1.4 veröffentlicht. Das Security Release korrigiert mehrere Probleme. Dazu gehört eine Schwachstelle im WordPress Updateprozess, die während des kurzen Aktualisierungsfensters zur Ausführung fremden Codes führen konnte. Außerdem nennt das Release mehrere gespeicherte Cross Site Scripting Probleme, einen gespeicherten Denial of Service, ungewollt auffindbare Customizer Änderungen und eine Aktualisierung gebündelter Stammzertifikate.
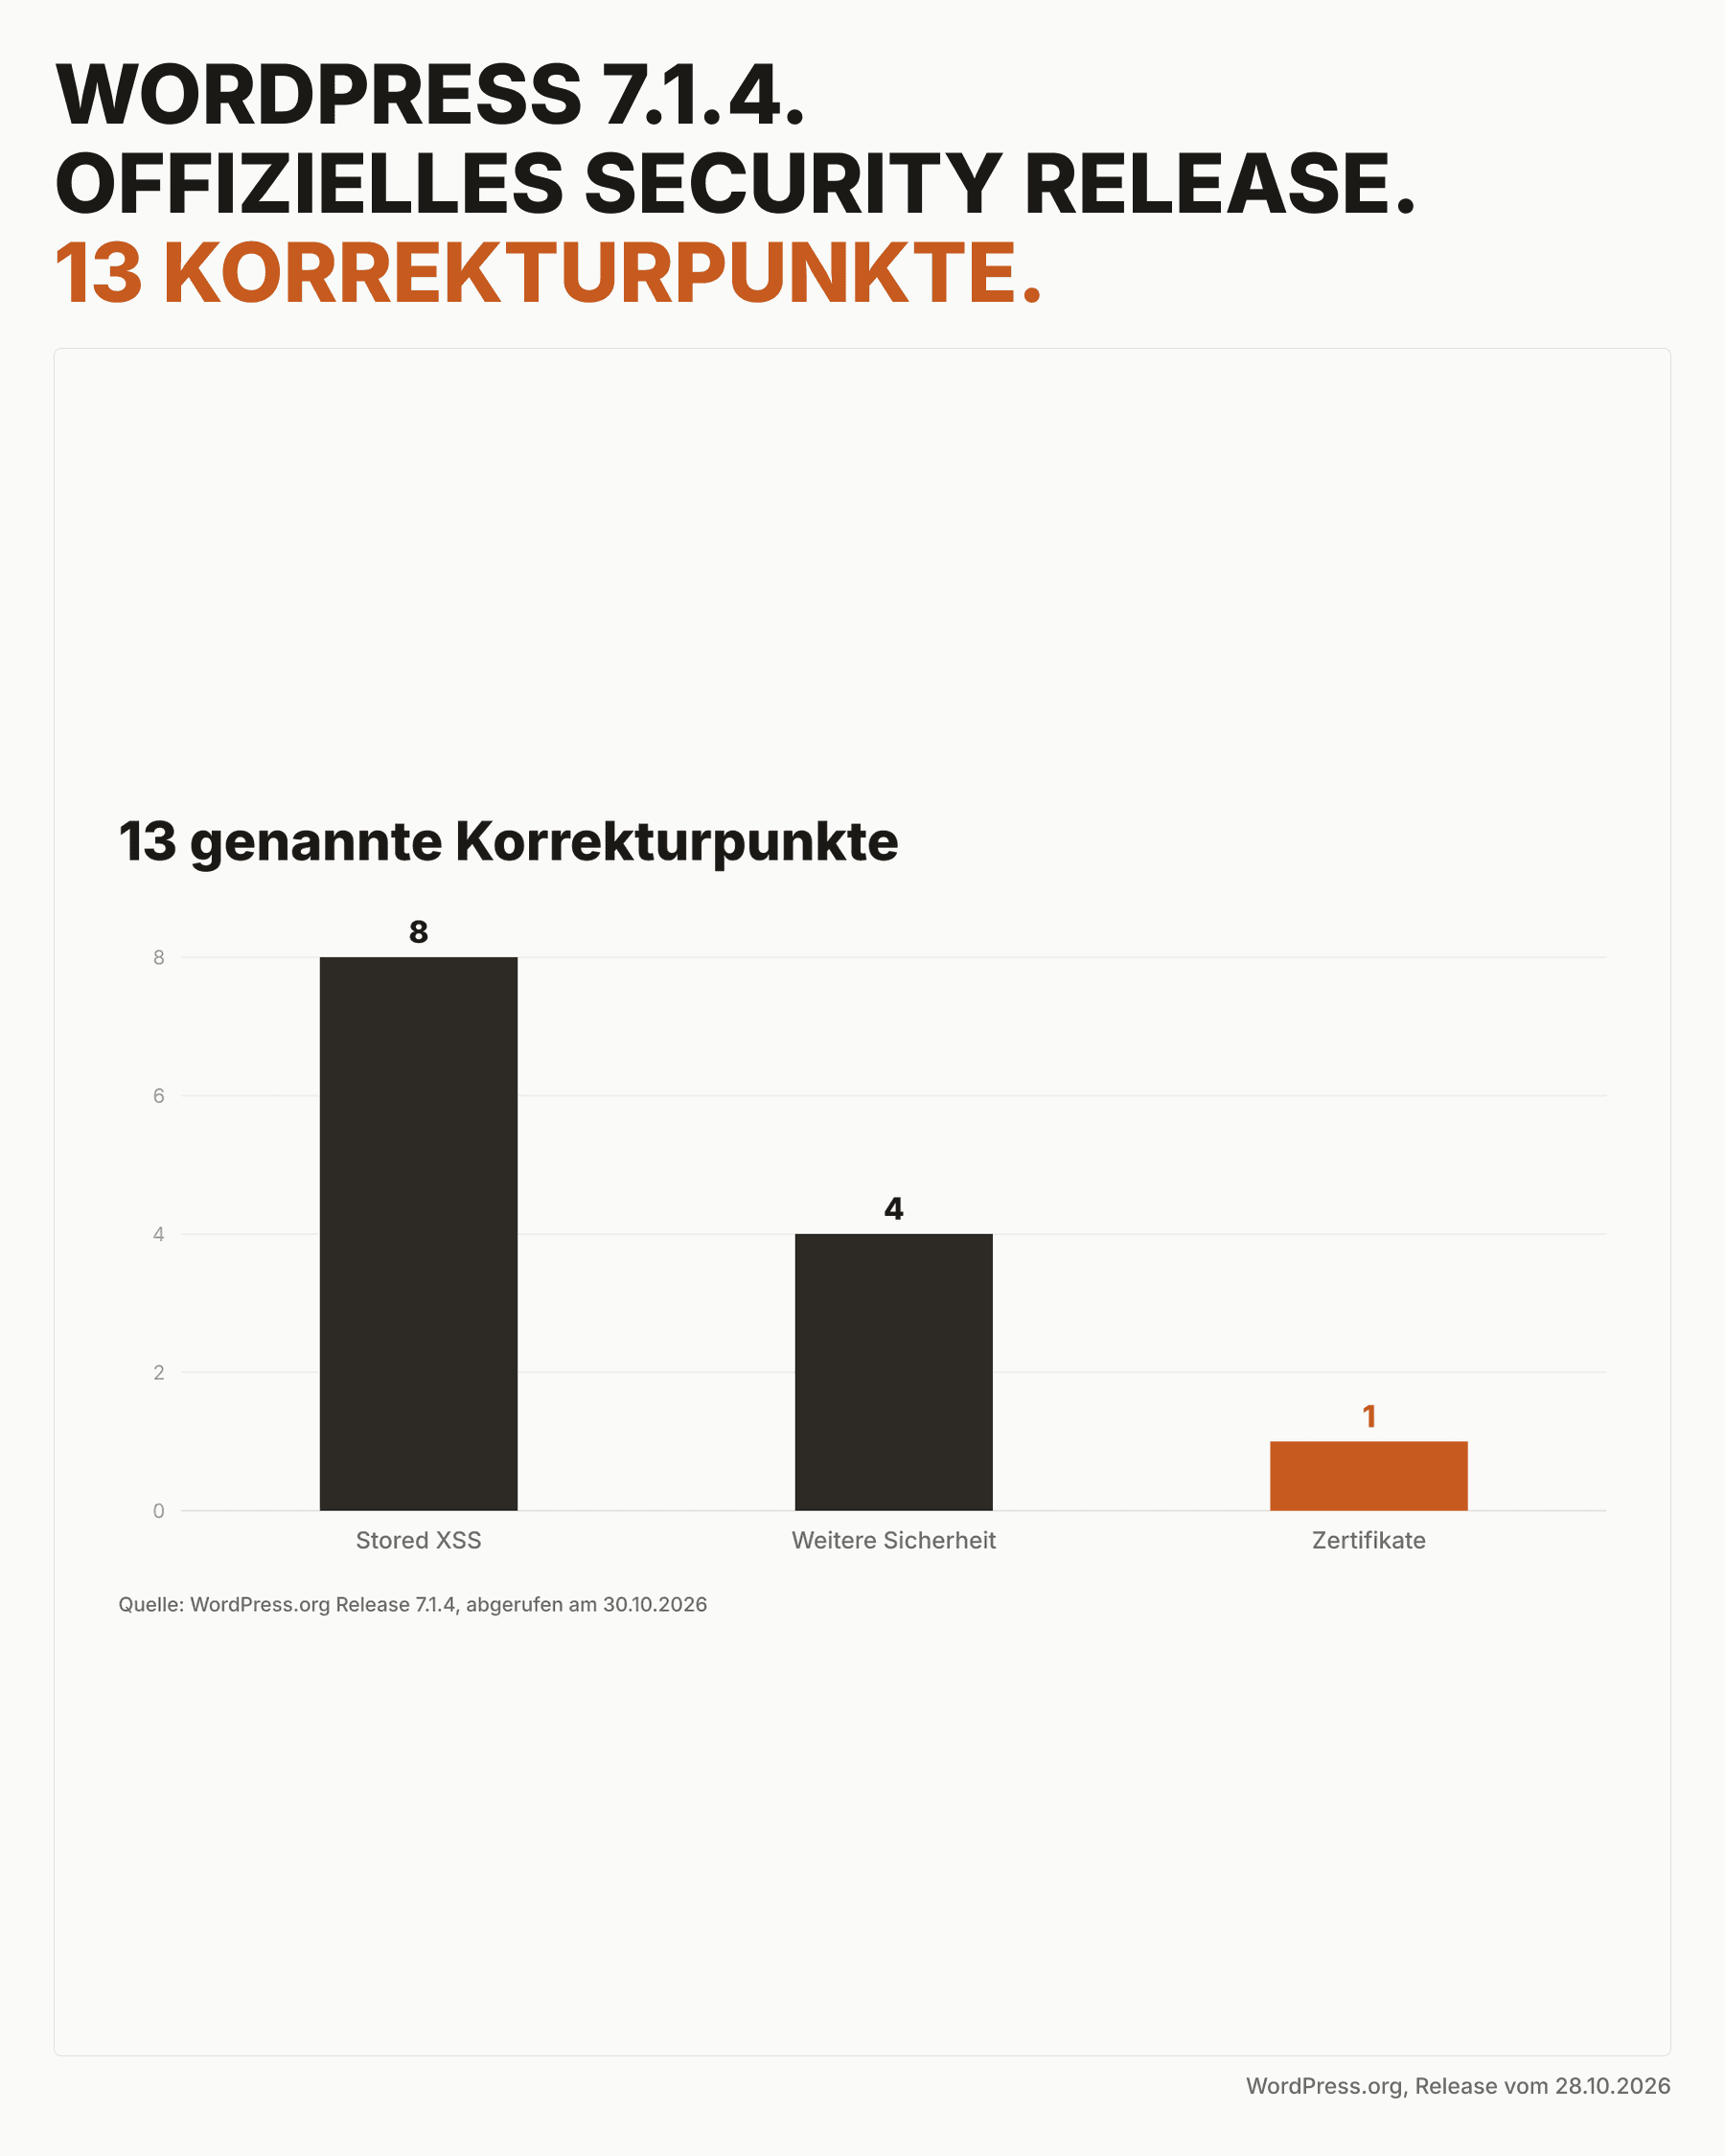
Das offizielle Release führt insgesamt 13 Korrekturpunkte auf und empfiehlt, Websites sofort zu aktualisieren. WordPress 7.1.4 ist die behobene aktuelle Version. Für ältere Zweige zeigt die offizielle Version Check API inzwischen Sicherheitsbackports von 7.0.8 über 6.9.11 und weitere Zwischenstände bis 4.7.39. Eine Installation unterhalb des zu ihrem Zweig gehörenden Backports enthält diese Korrekturen noch nicht.
Die WordPress Meldung beschreibt keine beobachteten Angriffe und nennt keinen CVSS Wert. Solche Aussagen übernehmen wir deshalb nicht. Entscheidend ist die bestätigte Produktinformation: Die Korrektur ist verfügbar und WordPress empfiehlt das sofortige Update.
Primärquelle ist das WordPress 7.1.4 Release vom 28. Oktober 2026.
Wer ist betroffen?
Prüfen sollten alle Betreiber einer selbst gehosteten WordPress Website. Das gilt besonders für Installationen mit WordPress 7.1.3 oder älter sowie für ältere Wartungszweige, die den passenden Backport noch nicht erhalten haben. Ob automatische Hintergrundaktualisierungen aktiviert sind, muss auf jeder Website einzeln kontrolliert werden.
Eine alte Versionsnummer beweist keinen Angriff. Sie zeigt nur, dass die veröffentlichten Korrekturen fehlen. Umgekehrt reicht eine aktuelle Versionsnummer allein nicht für eine vollständige Sicherheitsbewertung, denn Themes, Plugins, Benutzerkonten und Hosting bleiben eigene Prüfpunkte.
Regelmäßige Core, Theme und Plugin Updates gehören zu einer planbaren WordPress Wartung.
Wie sich ein einzelnes Plugin Advisory prüfen lässt, zeigt unser Beitrag zur Blocksy Companion Sicherheitslücke.
So prüfen Sie das in zwei Minuten
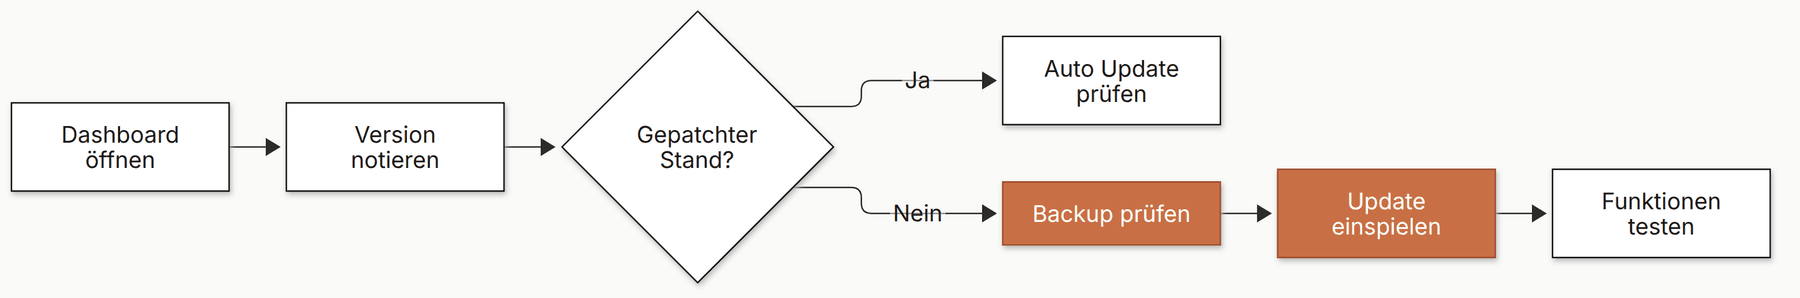
Melden Sie sich im WordPress Backend an und öffnen Sie Dashboard, Aktualisierungen. Oben steht die installierte WordPress Version und darunter, ob ein Core Update bereitsteht. Alternativ zeigt die Seite Dashboard, Start im Bereich Auf einen Blick die Versionsnummer. Vergleichen Sie diese mit 7.1.4 oder mit dem aktuellen Sicherheitsbackport Ihres bewusst beibehaltenen Zweigs.
Prüfen Sie danach, ob die automatische Aktualisierung erfolgreich abgeschlossen wurde. Eine Update Mail, der sichtbare Versionsstand und ein kurzer Funktionstest sind gemeinsam aussagekräftiger als nur eines dieser Signale.
- Installierte WordPress Version notieren.
- Unter Dashboard, Aktualisierungen nach einem Core Update suchen.
- Zeitpunkt des letzten Backups prüfen.
- Startseite, Login und ein wichtiges Formular nach dem Update testen.
Die aktuell angebotenen Sicherheitsversionen liefert die offizielle WordPress Version Check API.
Was ist jetzt zu tun?
Erstellen oder kontrollieren Sie zuerst ein vollständiges, wiederherstellbares Backup von Dateien und Datenbank. Aktualisieren Sie anschließend auf WordPress 7.1.4. Wer aus dokumentierten Kompatibilitätsgründen einen älteren Zweig betreibt, sollte mindestens dessen aktuellen Sicherheitsbackport einspielen. Langfristig ist die aktuelle Hauptversion das bessere Ziel, denn WordPress weist ausdrücklich darauf hin, dass nur die neueste Version aktiv unterstützt wird.
Führen Sie das Update möglichst in einem betreuten Wartungsfenster aus. Prüfen Sie danach Startseite, Backend Login, Formulare, Suche und bei Shops einen ungefährlichen Test des Bestellablaufs. Leeren Sie nur die Caches, die Sie kennen, und kontrollieren Sie Fehlerprotokolle auf neue Einträge. Dokumentieren Sie Versionsstand, Zeitpunkt und Testergebnis.
Falls ein sofortiges Update technisch blockiert ist, begrenzen Sie den Zeitraum. Erstellen Sie ein frisches Backup, überwachen Sie Dateiänderungen und administrative Anmeldungen, reduzieren Sie unnötige Administratorkonten und vereinbaren Sie einen festen Updatezeitpunkt. Eine Web Application Firewall kann eine zusätzliche Schicht sein, ersetzt die veröffentlichte Korrektur aber nicht.
Nach dem Sicherheitsupdate lohnt sich auch ein geplanter Blick auf die WordPress Performance, ohne Sicherheitskorrekturen mit Optimierungsarbeiten zu vermischen.
Updates als wiederholbaren Betriebsprozess behandeln
Sicherheitsupdates werden ruhiger, wenn Zuständigkeit, Backup, Testumfang und Rückfallplan bereits feststehen. Für kleine Websites genügt oft eine kurze Checkliste. Bei Shops, Mitgliederbereichen oder individuellen Integrationen sollte zusätzlich eine Testumgebung und ein klarer Abnahmepfad vorhanden sein.
Wenn intern Zeit oder Routine fehlen, kann eine laufende Wartung Updates, Kontrollen und nachvollziehbare Dokumentation bündeln. Wichtig bleibt eine sachliche Prüfung jeder einzelnen Website statt pauschaler Entwarnung oder Panik.
Weitere technische Checklisten finden Sie im devvibe Magazin.
Bei individuellen Erweiterungen hilft ein sauberer Übergang zwischen Wartung und WordPress Plugin Entwicklung.