Was ist bei LatePoint passiert?
Für das WordPress Plugin LatePoint wurde eine kritische Schwachstelle im Login Schutz veröffentlicht. Laut Patchstack können Angreifer die Anmeldung umgehen oder sich ohne Passwort als andere Nutzer anmelden. Betroffen sind Versionen bis einschließlich 5.7.4. Version 5.7.5 behebt das Problem.
Patchstack veröffentlichte den Hinweis am 16. Oktober 2026 und bewertet die Schwachstelle mit CVSS 9,1. Die Datenbank nennt keinen bekannten aktiven Missbrauch. Das ist kein Grund zum Abwarten, sondern eine wichtige Abgrenzung: Betreiber sollten zügig aktualisieren, aber nicht aus einzelnen Auffälligkeiten automatisch einen Angriff ableiten.
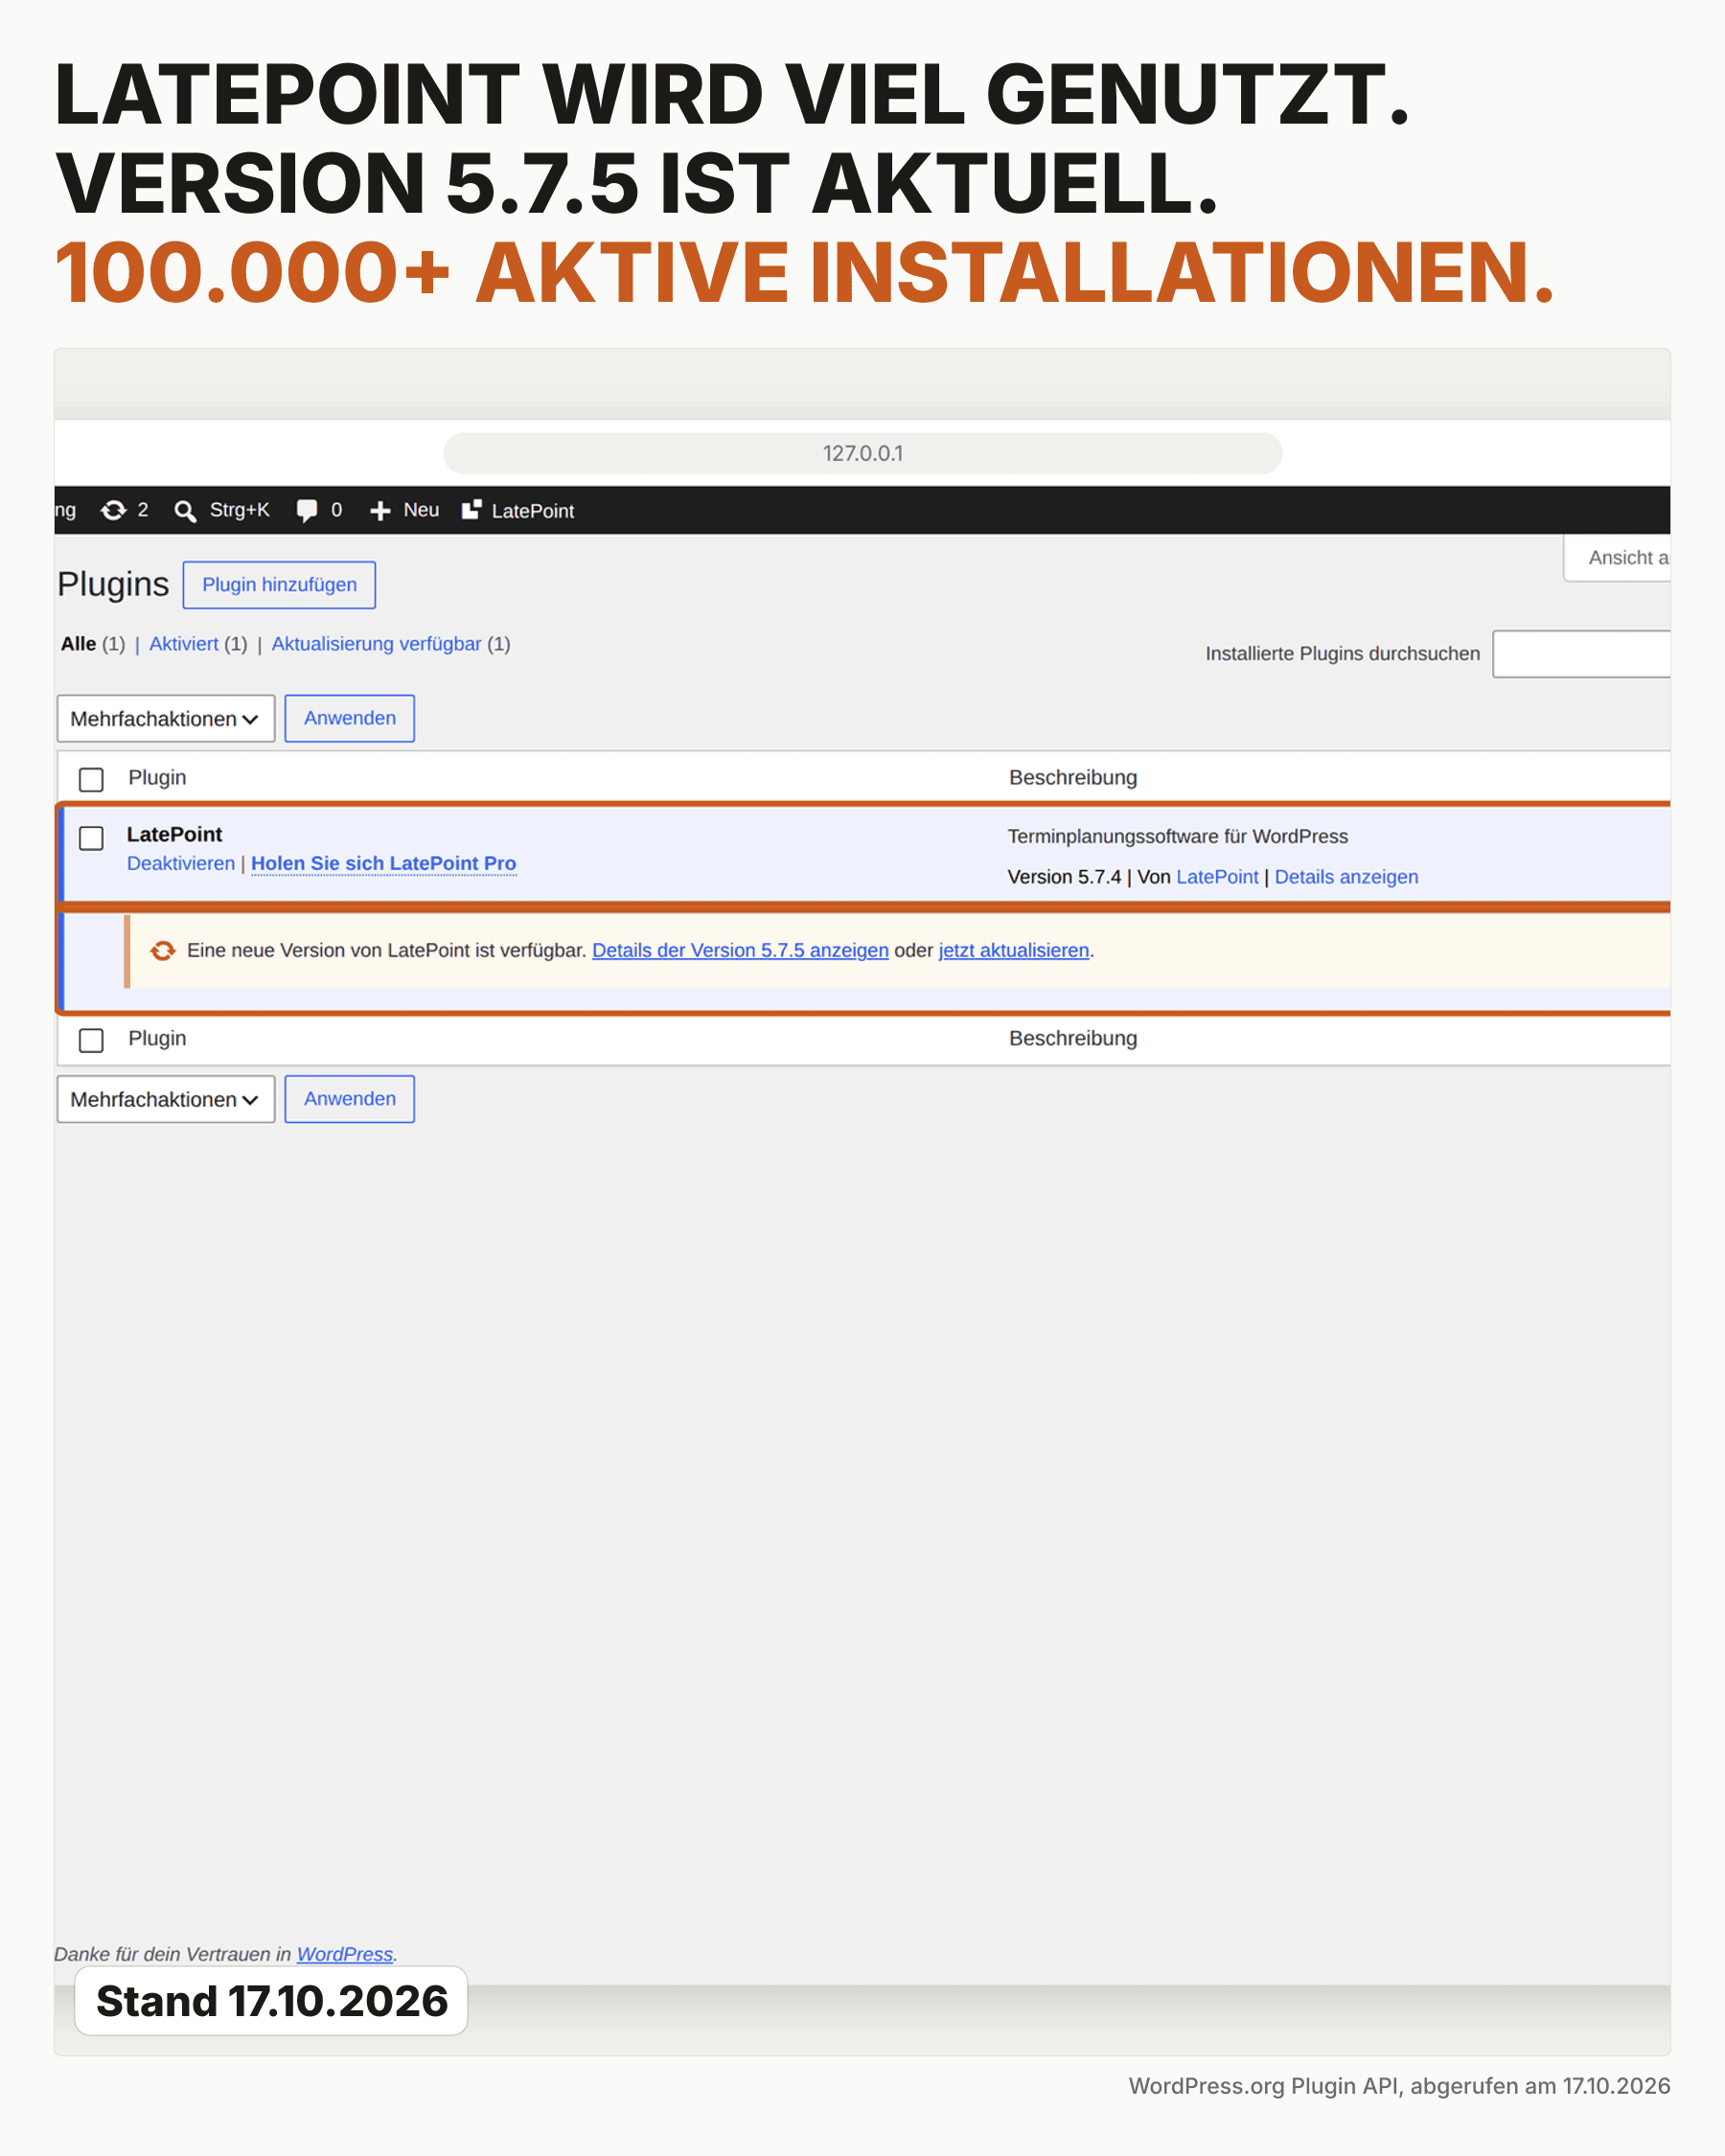
Die offizielle WordPress.org Plugin API führte am 17. Oktober 2026 Version 5.7.5 als aktuellen Stand und meldete das letzte Update am 16. Oktober 2026. Das öffentliche LatePoint Änderungsprotokoll nannte zu diesem Zeitpunkt noch 5.7.4 als jüngsten Eintrag. Für die Versionsprüfung ist deshalb die tatsächlich installierte Version entscheidend.
Primärquelle zur Schwachstelle: Patchstack Advisory zu LatePoint, veröffentlicht am 16. Oktober 2026.
Versionsstand und Verbreitung: offizieller WordPress.org Eintrag für LatePoint.
Wer ist betroffen?
Betroffen sind WordPress Websites, auf denen LatePoint in Version 5.7.4 oder älter installiert ist. LatePoint verarbeitet Terminbuchungen und verwaltet dazu Konten und Anmeldungen innerhalb des Plugins. Deshalb ist die Schwachstelle besonders relevant, wenn die Buchungsfunktion öffentlich erreichbar ist oder mehrere Personen mit LatePoint arbeiten.
Nicht betroffen ist eine Website allein deshalb, weil sie WordPress nutzt. Entscheidend sind Plugin Name, Aktivierungsstatus und Versionsnummer. Prüfen Sie auch inaktive Installationen. Nicht benötigte alte Plugin Dateien sollten nach einer Sicherung entfernt werden, weil eine Deaktivierung nicht jede serverseitig erreichbare Datei automatisch beseitigt.
Ein ähnliches Vorgehen bei Plugin Risiken zeigt unser Beitrag zu Blocksy Companion bis Version 2.1.58.
So prüfen Sie LatePoint in zwei Minuten
Melden Sie sich in WordPress an und öffnen Sie Plugins. Suchen Sie LatePoint und lesen Sie die Versionsnummer in der Plugin Zeile ab. Steht dort 5.7.4 oder eine kleinere Nummer, ist ein Update erforderlich. Zeigt WordPress 5.7.5 oder neuer, ist diese konkrete Schwachstelle laut Advisory behoben.
Mit WP CLI lässt sich derselbe Check ohne Browser ausführen. Der Befehl liest nur die installierte Version aus. Dokumentieren Sie Ergebnis, Uhrzeit und Website, damit später nachvollziehbar bleibt, welche Installation geprüft wurde.
wp plugin get latepoint --field=version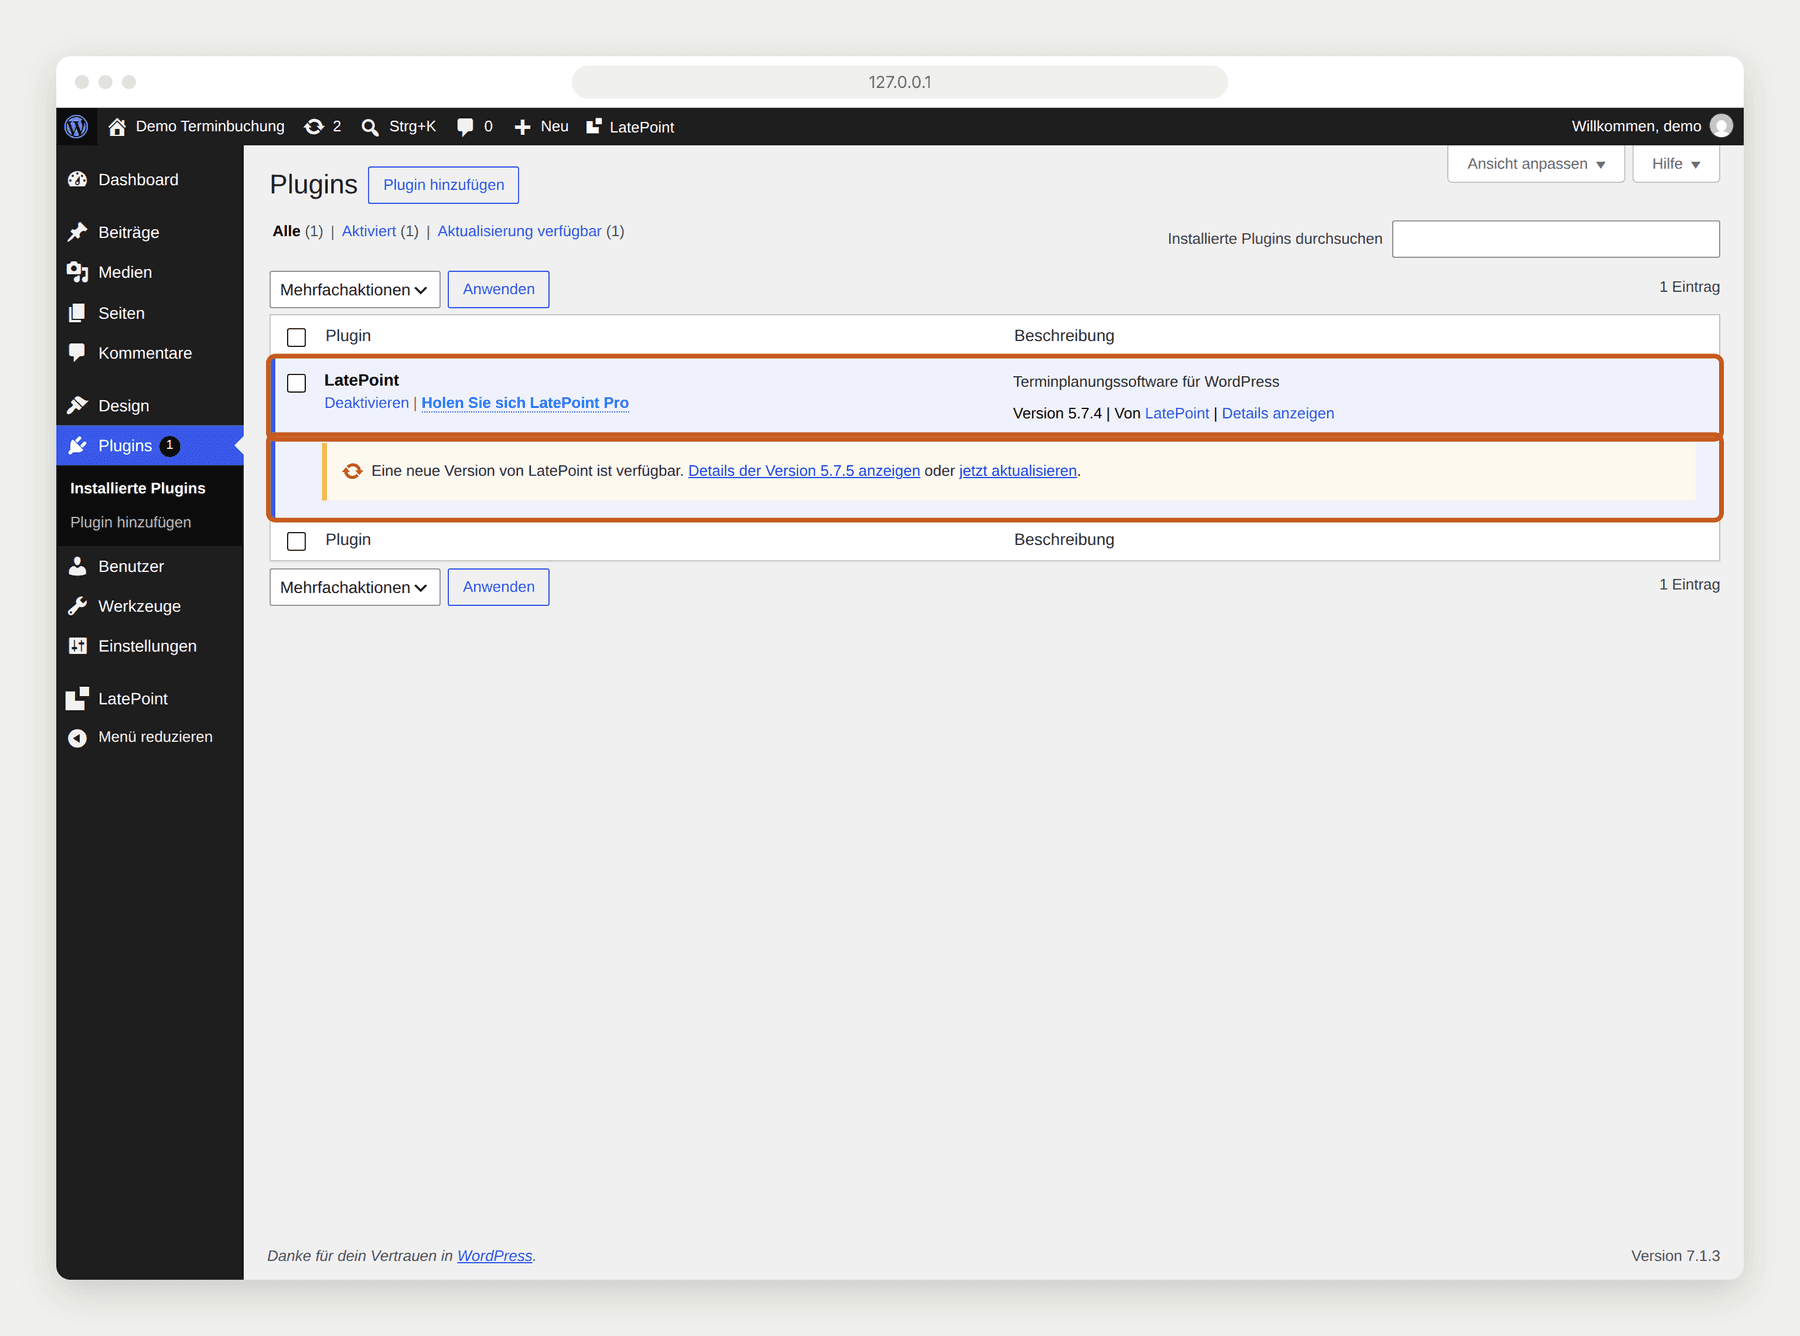
Was ist jetzt zu tun?
Erstellen Sie zuerst eine aktuelle Sicherung von Dateien und Datenbank. Prüfen Sie, ob eine Staging Umgebung vorhanden ist und ob laufende Buchungen oder Zahlungsvorgänge berücksichtigt werden müssen. Aktualisieren Sie LatePoint anschließend über Dashboard und Aktualisierungen oder mit Ihrem üblichen Deployment Prozess auf Version 5.7.5 oder neuer.
Leeren Sie danach relevante Seiten und Objekt Caches. Prüfen Sie die installierte Version erneut und testen Sie einen vollständigen Buchungsablauf mit einem Testkonto. Kontrollieren Sie außerdem LatePoint Konten, WordPress Benutzer, Rollen und Aktivitätsprotokolle auf unerwartete Änderungen. Setzen Sie Passwörter oder Sitzungen nur dann gezielt zurück, wenn Ihre Prüfung dafür einen Anlass liefert.
- Dateien und Datenbank sichern.
- LatePoint auf Version 5.7.5 oder neuer aktualisieren.
- Caches leeren und die Versionsnummer erneut prüfen.
- Buchung, Anmeldung und Benachrichtigungen mit Testdaten prüfen.
- Konten, Rollen und Protokolle auf unerwartete Änderungen kontrollieren.
Der Hersteller dokumentiert Änderungen im offiziellen LatePoint Changelog.
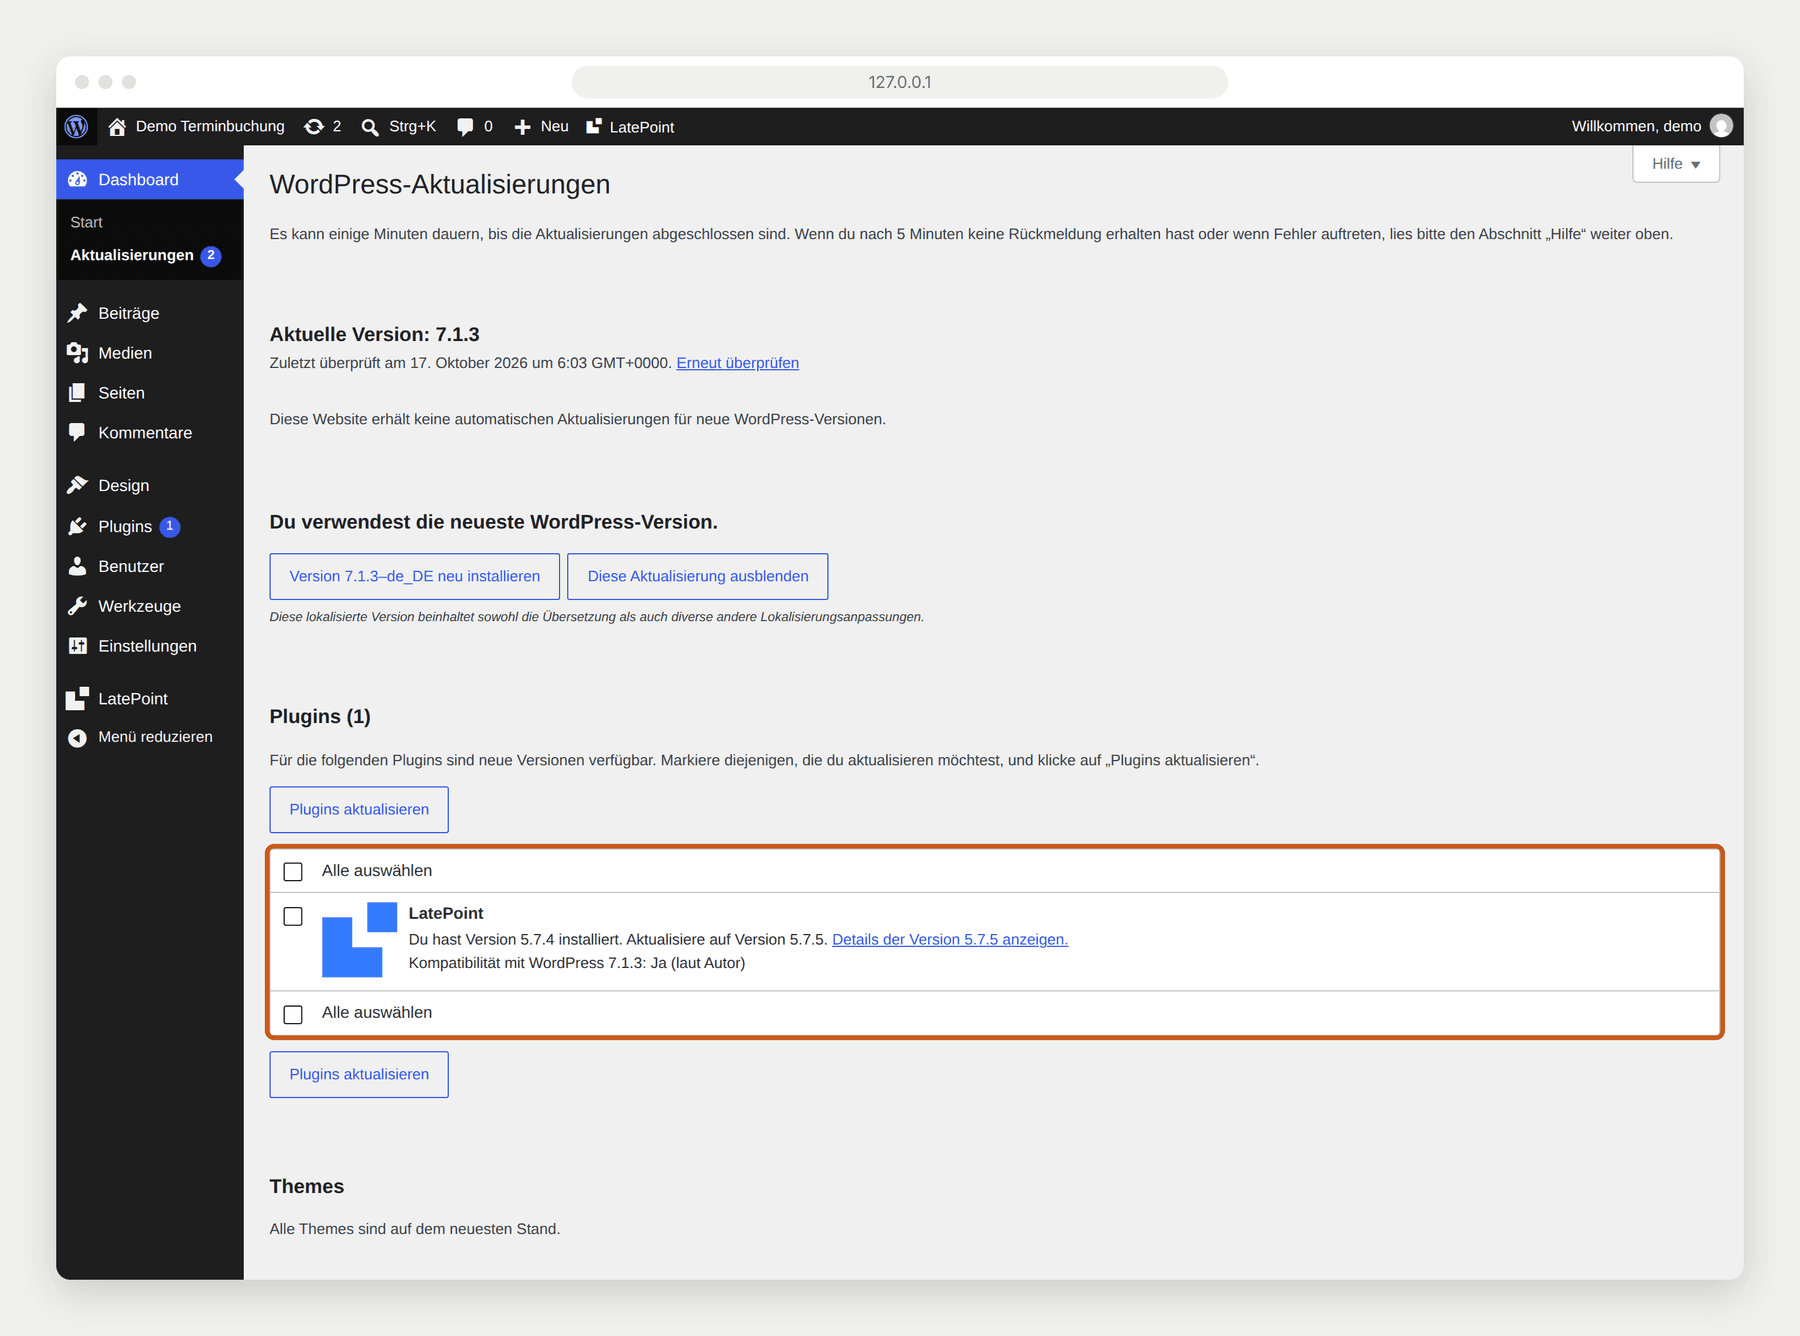
Übergangsmaßnahmen, wenn das Update nicht sofort möglich ist
Patchstack weist darauf hin, dass für diese Schwachstelle keine passende Mitigationsregel bereitgestellt werden kann. Eine Firewall Regel ersetzt das Update daher nicht. Wenn ein sofortiges Update technisch blockiert ist, sollten Betreiber die betroffene Buchungsfunktion nach Abwägung vorübergehend deaktivieren oder den Zugriff so weit wie betrieblich möglich einschränken.
Halten Sie das Zeitfenster kurz, informieren Sie intern die zuständigen Personen und beobachten Sie Konten sowie Protokolle enger. Testen Sie 5.7.5 in einer Kopie der Website und spielen Sie das Update anschließend kontrolliert ein. Dauerhafte Sonderregeln erhöhen die Komplexität und sollten nach dem Update wieder entfernt werden.
Falls nach dem Update Schnittstellen auffällig sind, hilft unsere Checkliste zur WordPress REST API und typischen Fehlern.
Sicherheitsupdates als fester Betriebsprozess
Ein Plugin Update ist nicht nur ein Klick. Zu einem belastbaren Ablauf gehören Inventar, Sicherung, Priorisierung nach Risiko, ein kurzer Funktionstest und eine dokumentierte Abschlusskontrolle. Bei Buchungssystemen sollten besonders Anmeldung, Verfügbarkeit, Bestätigung und angebundene Zahlungen getestet werden.
Wer mehrere WordPress Websites betreibt, sollte Versionsstände zentral erfassen und Sicherheitsmeldungen mit klaren Zuständigkeiten verbinden. Eine ruhige Reaktion entsteht nicht durch Abwarten, sondern durch einen vorbereiteten Prozess. Wir unterstützen Seitenbetreiber mit planbaren Updates, Backups, Monitoring und nachvollziehbaren Prüfungen im Rahmen unserer WordPress Wartung.
Mehr zu unserem laufenden Betriebsmodell finden Sie unter WordPress Wartung.
Weitere nüchterne Hinweise für Betreiber stehen im devvibe Magazin.