Was ist passiert?
Das React Team veröffentlichte am 14. Oktober 2026 einen kritischen Sicherheitshinweis zu React Server Components. Präparierte Anfragen an Frameworks mit entsprechender Unterstützung können laut Advisory ohne vorherige Anmeldung zur Ausführung von Code führen. Betroffen ist eine seltene Konstellation im Transportprotokoll mit mehreren typisierten Arrays und einem durch Angreifer kontrollierten Wert. Aus Sicherheitsgründen erläutern wir den Ablauf nicht weiter.
Betroffen sind react-server-dom-webpack, react-server-dom-parcel und react-server-dom-turbopack in den Zweigen 19.0.0 bis 19.0.8, 19.1.0 bis 19.1.9, 19.2.0 bis 19.2.8 sowie 19.3.0. Behoben ist die Lücke in 19.0.9, 19.1.10, 19.2.9 und 19.3.1. Das React Team empfiehlt ein sofortiges Update. Der Hinweis nennt keine bekannte aktive Ausnutzung und enthält keine CVE Kennung oder CVSS Punktzahl. Daraus sollte weder Entwarnung noch Panik abgeleitet werden.
Die verbindlichen Versionsangaben und die Einordnung stammen aus dem React Security Advisory vom 14. Oktober 2026.
Die Veröffentlichung React 19.3.1 nennt die Verbesserung des Transportprotokolls und erschien am selben Tag.
Wer ist betroffen?
Prüfen sollten Betreiber von React 19 Anwendungen, deren Framework, Bundler oder Plugin React Server Components unterstützt und eines der drei genannten Pakete einbindet. Dazu können Anwendungen mit Next.js oder anderen RSC fähigen Werkzeugen gehören. Entscheidend ist nicht der sichtbare Technologiehinweis einer Website, sondern der tatsächlich installierte Abhängigkeitsbaum im ausgelieferten Build.
Nicht betroffen sind laut React reine Client Anwendungen ohne Server sowie Projekte ohne Framework, Bundler oder Plugin mit Unterstützung für React Server Components. Auch eine package.json ohne direkten Eintrag ist keine sichere Entwarnung, weil das Paket transitiv installiert sein kann. Prüfen Sie deshalb das Lockfile und die installierten Module der produktionsnahen Umgebung.
Bei Next.js lohnt sich zusätzlich der aktuelle Überblick zur kritischen Lücke in der SVG Bildoptimierung. Beide Meldungen betreffen unterschiedliche Komponenten und brauchen getrennte Prüfungen.
So prüfen Sie das in zwei Minuten
Öffnen Sie das Verzeichnis der Anwendung, installieren Sie nichts und führen Sie zunächst nur die folgenden lesenden Befehle aus. npm ls zeigt alle gefundenen Vorkommen und ihre aufgelösten Versionen. Prüfen Sie alle drei Pakete, weil ein Projekt je nach Framework und Build Werkzeug nur eines davon oder mehrere Varianten enthalten kann.
Erscheint eine Version aus einem betroffenen Bereich, besteht Handlungsbedarf. Meldet npm einen leeren Baum, prüfen Sie zusätzlich das verwendete Lockfile und den Paketmanager des Projekts. Bei pnpm eignet sich pnpm why mit dem jeweiligen Paketnamen, bei Yarn entsprechend yarn why. Maßgeblich ist die Umgebung, aus der das produktive Artefakt gebaut wird.
npm ls react-server-dom-webpack --all
npm ls react-server-dom-parcel --all
npm ls react-server-dom-turbopack --all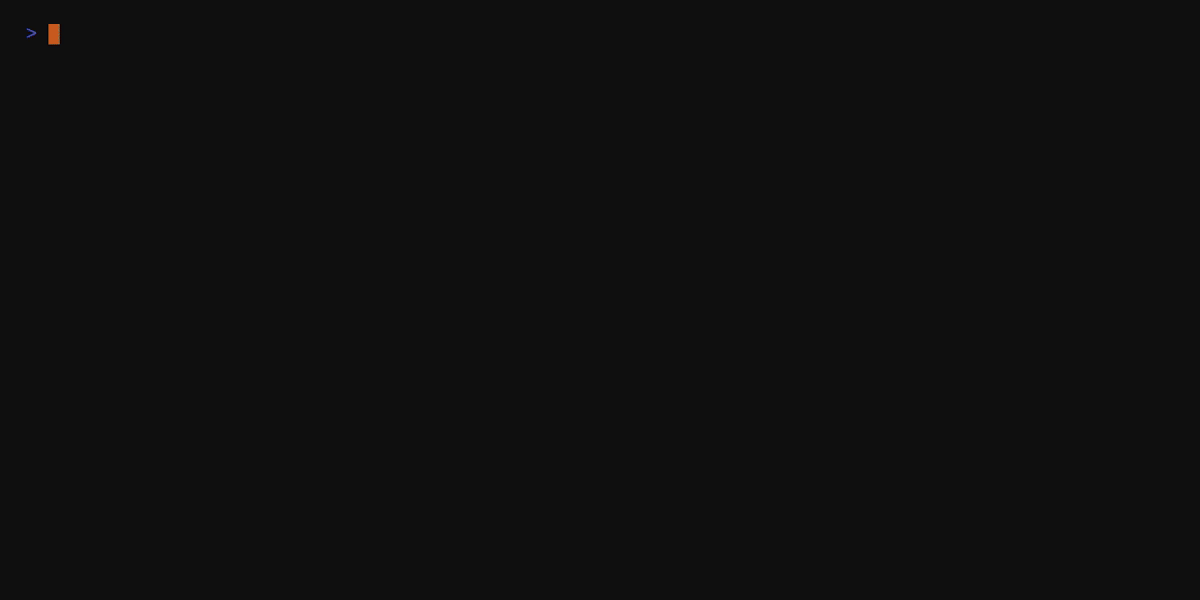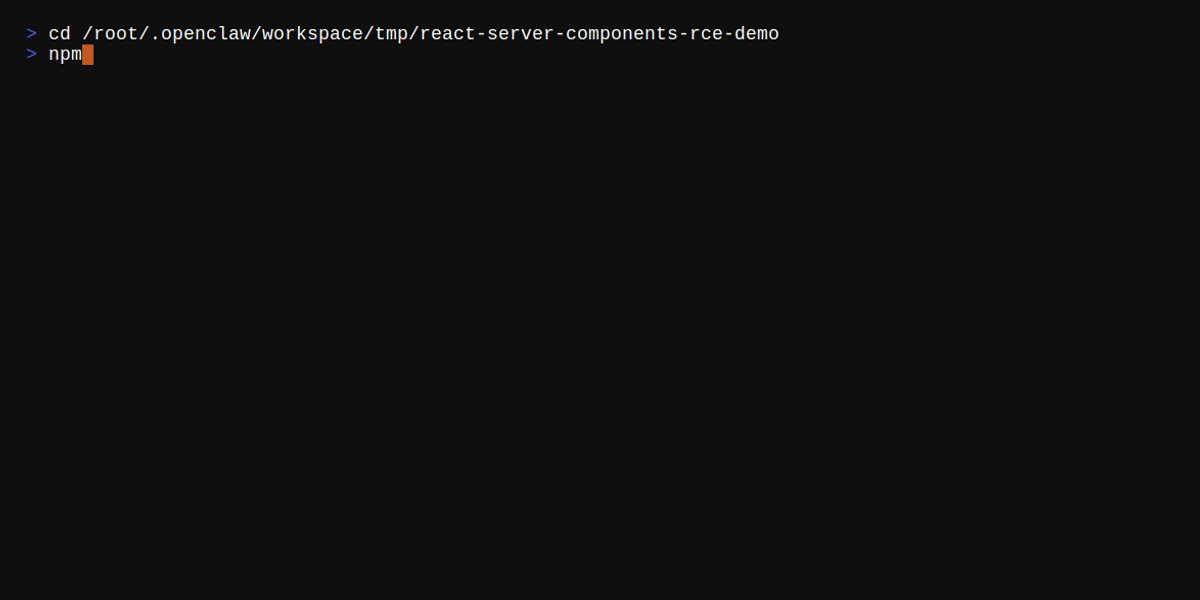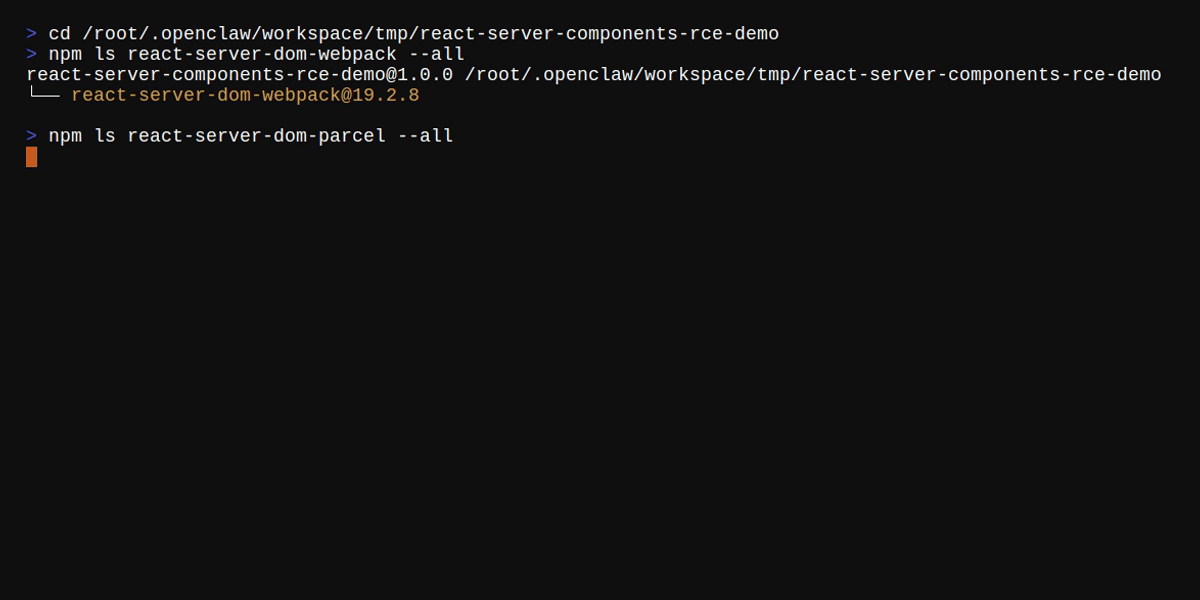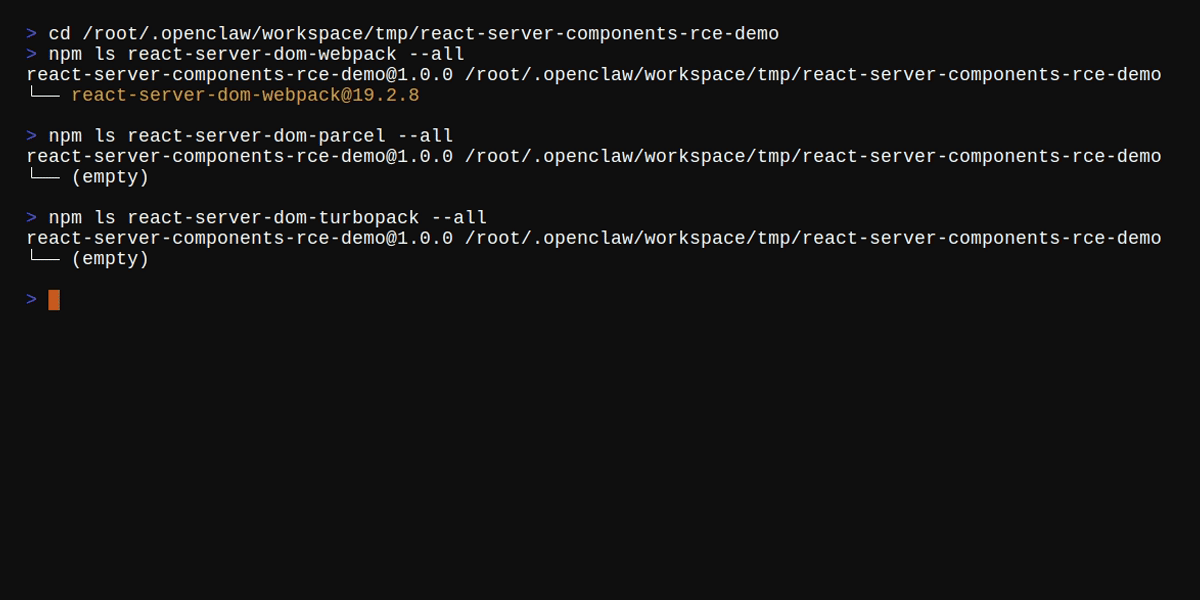
Was ist jetzt zu tun?
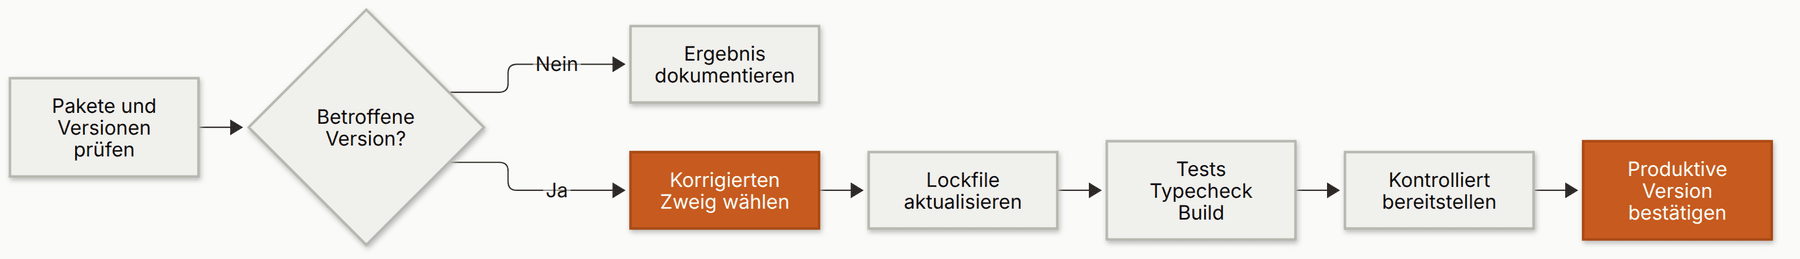
Sichern Sie zuerst Lockfile, aktuellen Commit und ein wiederherstellbares Backup des ausgelieferten Artefakts. Aktualisieren Sie dann das betroffene Paket innerhalb des verwendeten React Zweigs auf mindestens 19.0.9, 19.1.10, 19.2.9 oder 19.3.1. Bei Frameworks sollte das Update über die vom Framework dokumentierte Version erfolgen, damit zusammengehörige React Pakete konsistent bleiben.
Erzeugen Sie das Lockfile mit dem im Projekt vorgesehenen Paketmanager neu. Führen Sie danach Tests, Typecheck und Produktionsbuild aus. Prüfen Sie besonders Server Actions, Formulare, Streaming und alle Routen, die Server Components verwenden. Erst nach einem erfolgreichen Test sollte das neue Artefakt kontrolliert ausgerollt werden. Ein bloß geändertes Versionsfeld ohne neues Lockfile und Deployment behebt die produktive Installation nicht.
Nach dem Rollout wiederholen Sie die Versionsabfrage im gebauten Artefakt oder in der Laufzeitumgebung. Beobachten Sie Fehlerprotokolle und zentrale Anwendungswege. Falls das Update unerwartete Probleme verursacht, rollen Sie nicht auf eine verwundbare Version zurück. Klären Sie stattdessen die Kompatibilität und verwenden Sie einen getesteten korrigierten Zweig.
- Betroffene Pakete und aufgelöste Versionen dokumentieren.
- Passende korrigierte Version über Framework oder Paketmanager einspielen.
- Lockfile, Tests, Typecheck und Produktionsbuild prüfen.
- Kontrolliert ausrollen und die produktive Version erneut bestätigen.
- Logs und zentrale RSC Funktionen nach dem Update beobachten.
Warum auch indirekte Abhängigkeiten in die Prüfung gehören, zeigt unser Beitrag zur Handlebars AST Injection.
Übergangsmaßnahmen, wenn das Update nicht sofort möglich ist
Die vom React Team genannte Abhilfe ist das Update. Eine Übergangsmaßnahme ersetzt es nicht. Wenn eine Bereitstellung kurzfristig blockiert ist, sollte der betroffene Dienst nicht unnötig öffentlich erreichbar bleiben. Beschränken Sie Zugriffe auf vorgelagerter Ebene nur dort, wo dies ohne Funktionsverlust möglich und bereits getestet ist. Ein pauschaler Filter unbekannter Anfragen kann legitime RSC Kommunikation stören und vermittelt keine verlässliche Sicherheit.
Erhöhen Sie bis zum Update die Beobachtung der Anwendung und sichern Sie relevante Protokolle. Planen Sie ein kurzes Wartungsfenster mit klarer Verantwortung und Rückweg auf einen anderen korrigierten Build. Teilen Sie intern mit, welche Version betroffen ist, welches Ziel gilt und wie der Erfolg geprüft wird. Veröffentlichen Sie keine technischen Details, die eine Ausnutzung erleichtern könnten.
Was Betreiber daraus lernen können
Der Fall zeigt, warum ein Komponentenverzeichnis mehr leisten muss als eine Liste direkter Abhängigkeiten. Server Funktionen können über Frameworks und Build Werkzeuge in eine Anwendung gelangen. Ein verlässlicher Wartungsprozess erfasst deshalb Lockfiles, transitive Pakete, Build Umgebung und das tatsächlich bereitgestellte Artefakt.
Ebenso wichtig ist eine ruhige Sicherheitsroutine: Primärquelle prüfen, Betroffenheit reproduzierbar feststellen, korrigierte Version wählen, Änderungen testen und das Ergebnis nach dem Rollout belegen. Für individuelle Webanwendungen kann unsere Leistung zur Software MVP Entwicklung auch die technische Übergabe und einen planbaren Betrieb berücksichtigen. Weitere sachliche Einordnungen finden Sie im devvibe Magazin.
Für individuell entwickelte Anwendungen finden Sie den passenden Einstieg bei unserer Software MVP Entwicklung.
Weitere Hinweise zu Betrieb und Sicherheit bündelt das devvibe Magazin.
Fazit
Die Lücke betrifft klar benannte React Server Components Pakete und Versionsbereiche. Betreiber müssen weder jede React Website als verwundbar einstufen noch auf Vermutungen vertrauen. Ein kurzer Abhängigkeitscheck, das Update auf einen korrigierten Zweig und eine geprüfte Bereitstellung schaffen belastbare Klarheit.